WSO2 API Manager: обнаружена эксплуатация уязвимости JWT-обхода с поддельными токенами
Критическая уязвимость в WSO2 API Manager эксплуатируется злоумышленниками
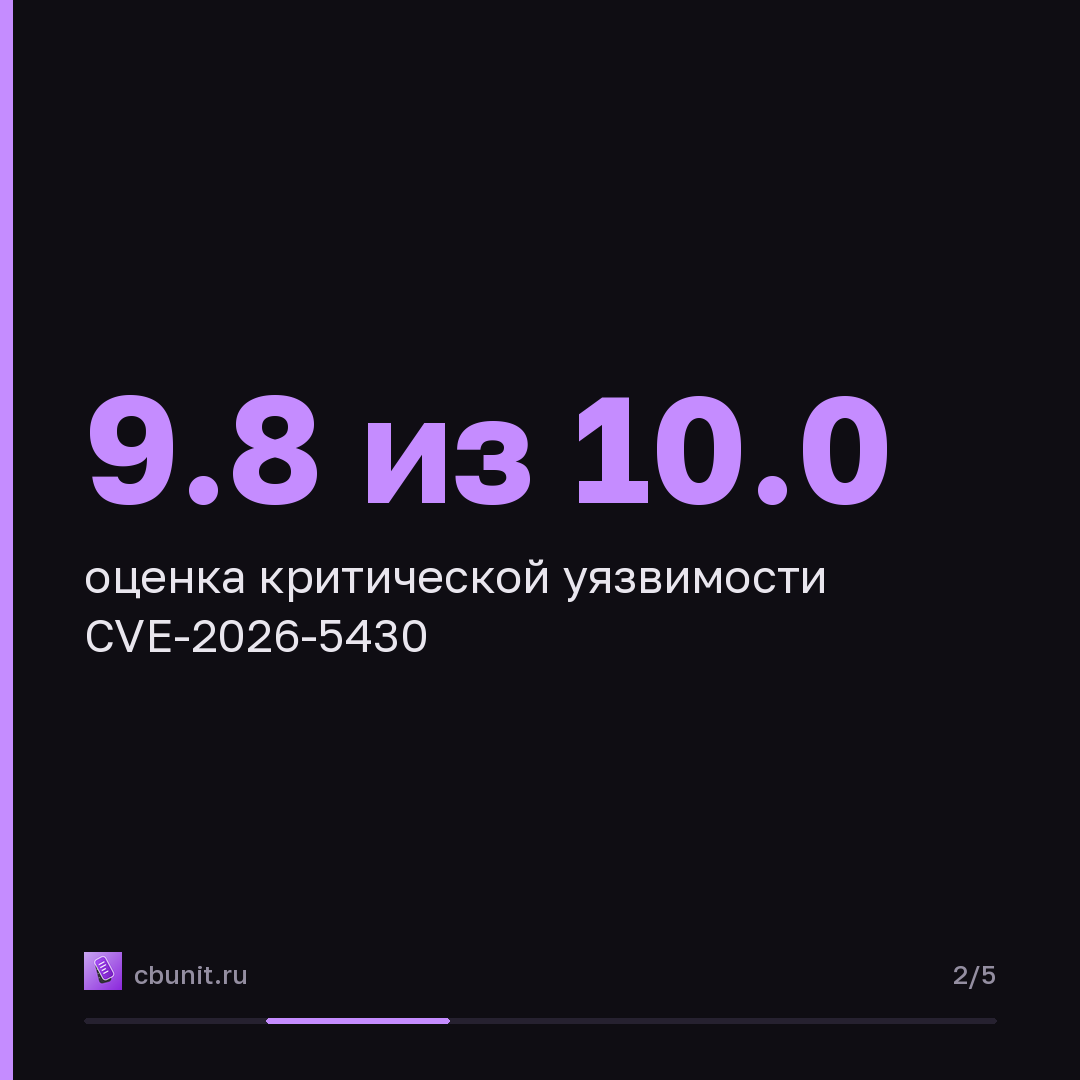
Исследователи из watchTowr зафиксировали активную эксплуатацию критической уязвимости в WSO2 API Manager. Уязвимость получила идентификатор CVE-2026-5430 и оценку CVSS 9.8 из 10.0. Она позволяет обойти JWT-аутентификацию и получить несанкционированный доступ к системе. Уязвимость обнаружила команда Hacktron Team.
WSO2 API Manager управляет доступом к API и распределяет трафик
WSO2 API Manager представляет собой платформу для управления программными интерфейсами приложений (API). Продукт позволяет организациям публиковать, защищать, анализировать и монетизировать свои API. Он также используется для контроля трафика и обеспечения безопасности при взаимодействии между различными сервисами. Пользователями WSO2 API Manager являются компании, разрабатывающие и использующие API для своих бизнес-процессов.
Уязвимость затрагивает несколько версий продуктов WSO2
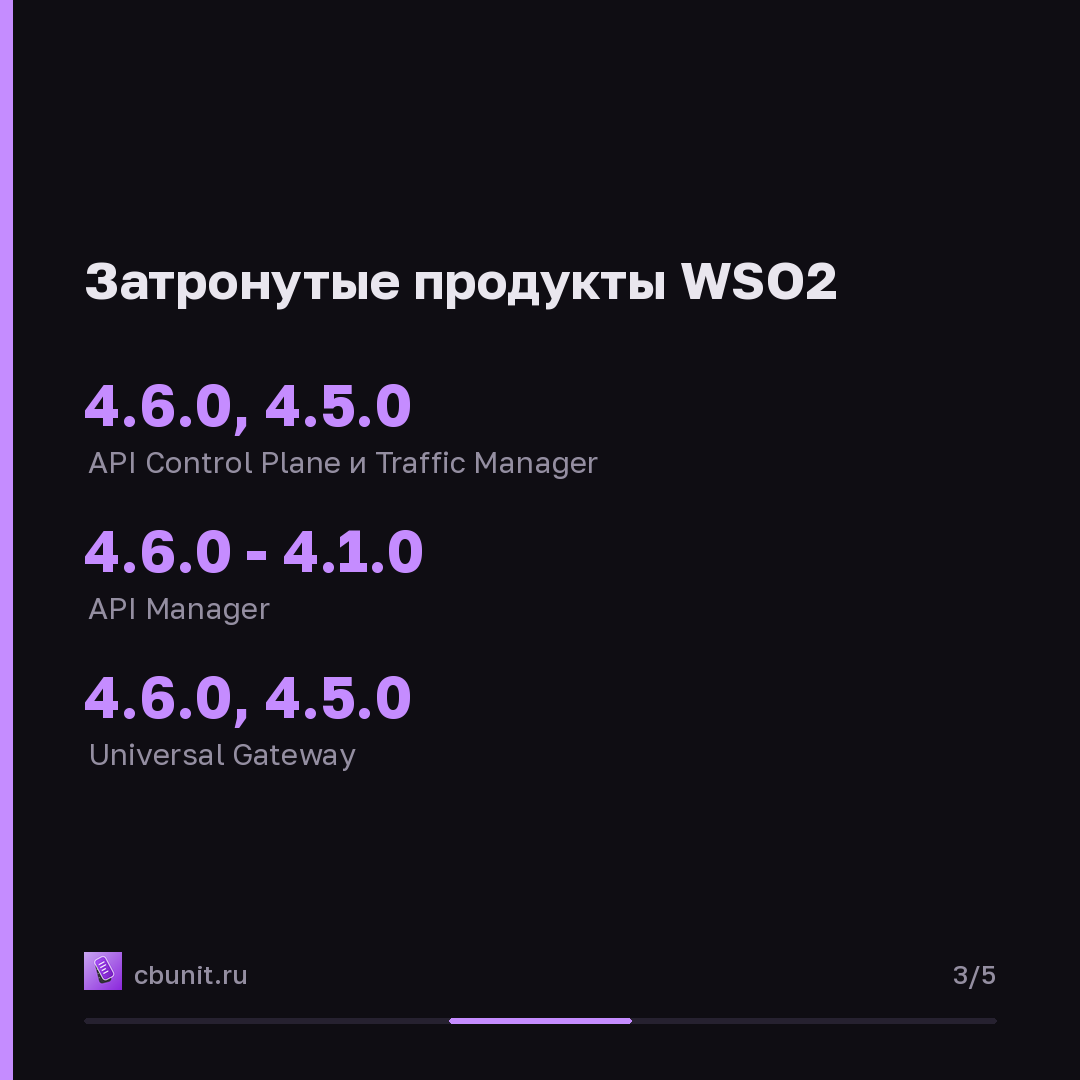
Уязвимость CVE-2026-5430 затрагивает следующие продукты и версии: WSO2 API Control Plane версий 4.6.0 и 4.5.0; WSO2 API Manager версий 4.6.0, 4.5.0, 4.4.0, 4.3.0, 4.2.0 и 4.1.0; WSO2 Traffic Manager версий 4.6.0 и 4.5.0; WSO2 Universal Gateway версий 4.6.0 и 4.5.0. WSO2 выпустила исправления в мае 2026 года. Для подписчиков поддержки доступны обновленные уровни: для WSO2 API Control Plane 4.6.0 — уровень 22, 4.5.0 — уровень 58; для WSO2 API Manager 4.6.0 — уровень 21, 4.5.0 — уровень 57, 4.4.0 — уровень 72, 4.3.0 — уровень 108, 4.2.0 — уровень 197, 4.1.0 — уровень 257; для WSO2 Traffic Manager 4.6.0 — уровень 21, 4.5.0 — уровень 56; для WSO2 Universal Gateway 4.6.0 — уровень 21, 4.5.0 — уровень 57.
Установить обновления безопасности или патчи
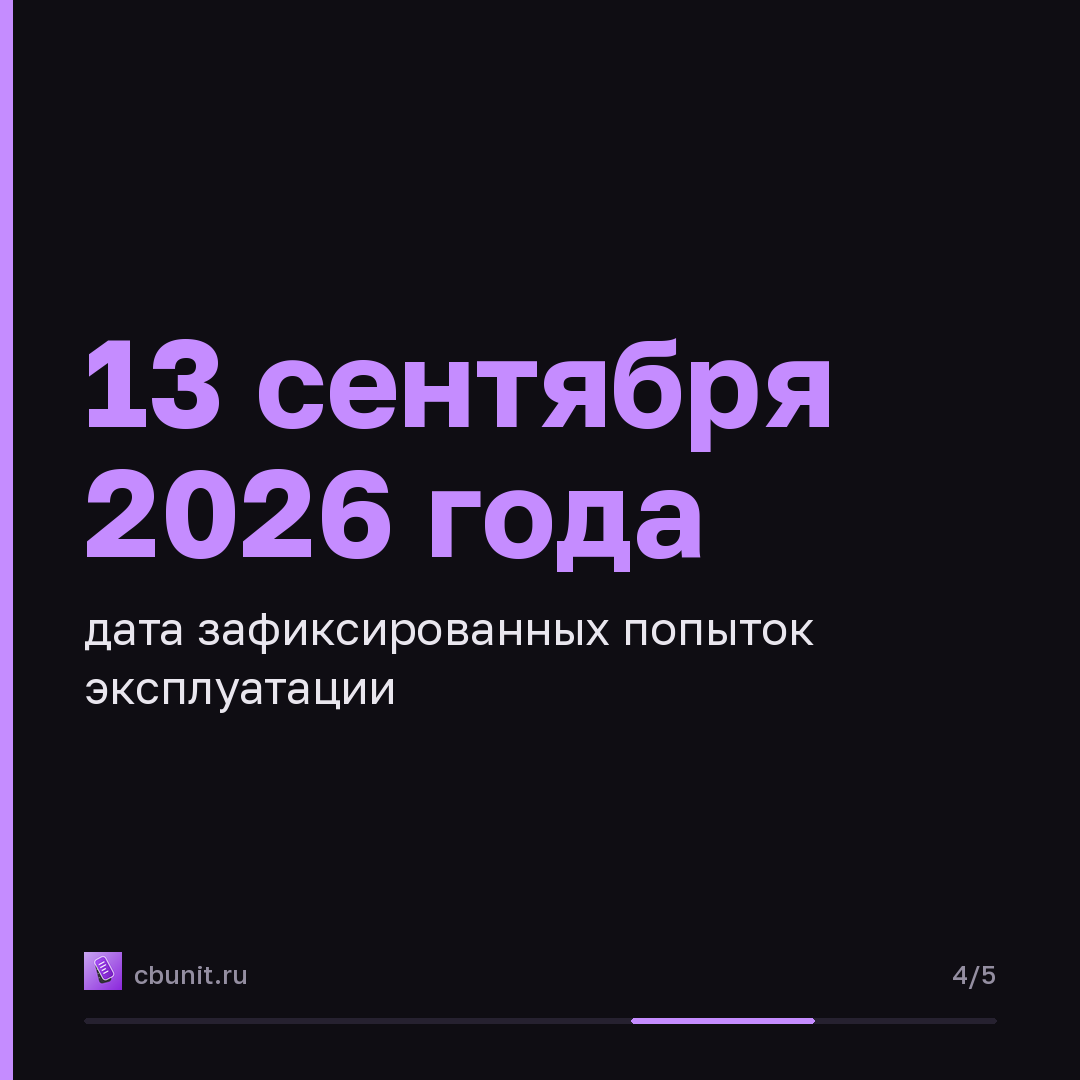
В связи с активной эксплуатацией уязвимости CVE-2026-5430 пользователи WSO2 API Manager и связанных продуктов должны как можно скорее применить доступные исправления. Это позволит предотвратить несанкционированный доступ к API, учетным данным и секретам зарегистрированных приложений. Успешная эксплуатация уязвимости может привести к полному захвату учетных записей и компрометации административных аккаунтов. Исследователи watchTowr зафиксировали попытки эксплуатации 13 сентября 2026 года, в ходе которых были перехвачены JWT-токены с привилегиями администратора.
Коротко в карточках
Опубликовано в канале 16 сентября, 14:36
Каждый материал сайта выходит в канале в тот же момент.
Источники: The Hacker News · SecurityWeek