CISA добавила в каталог KEV уязвимости Cisco ISE и Acronis Backup
Две уязвимости добавили в каталог KEV
Агентство по кибербезопасности и защите инфраструктуры США (CISA) внесло две новые уязвимости в каталог известных эксплуатируемых уязвимостей (KEV). Решение основано на подтверждённых данных об их активной эксплуатации злоумышленниками. Уязвимости представляют собой частый вектор атак и создают значительные риски для федеральных систем.
Cisco ISE использует привилегированные API с ошибками
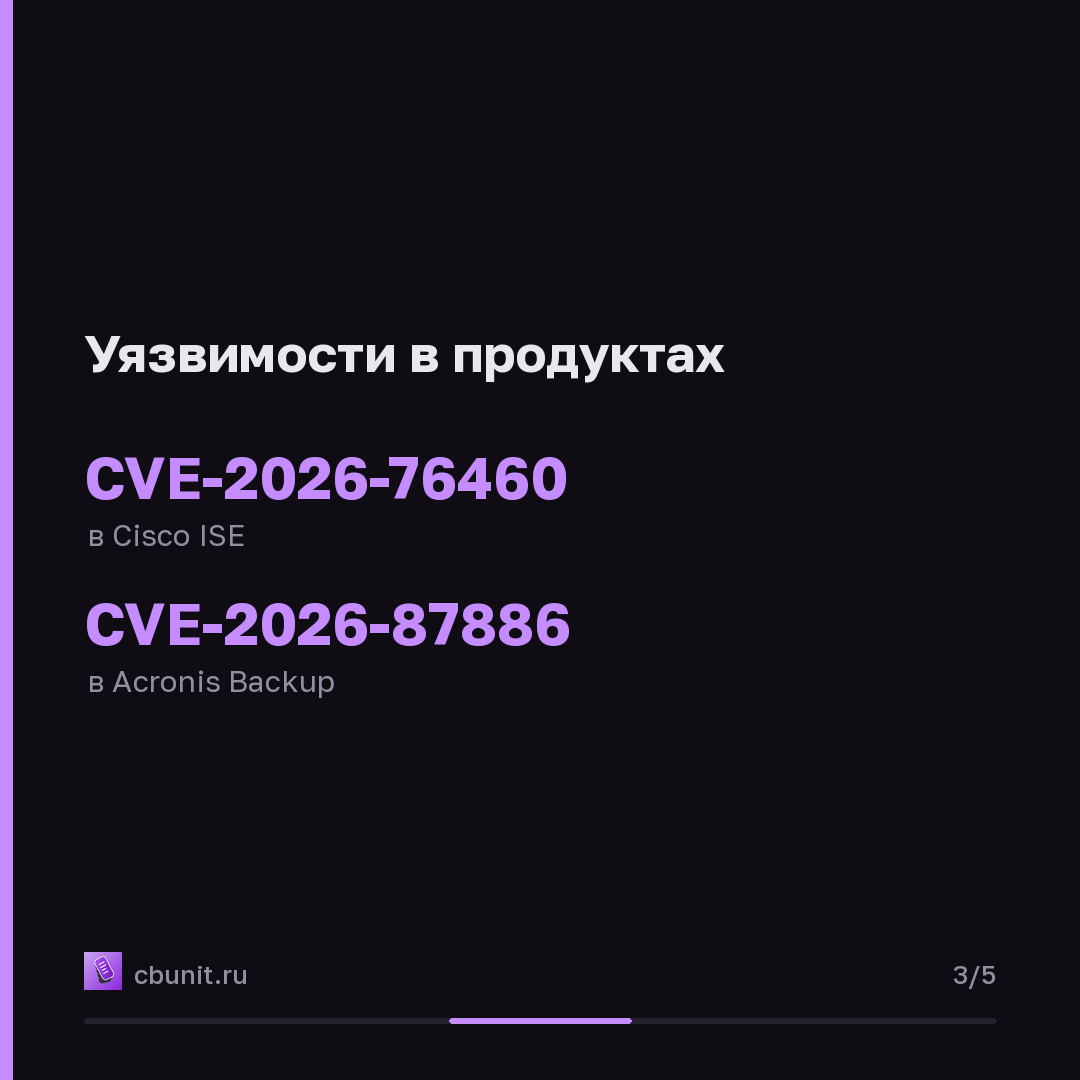
Уязвимость CVE-2026-76460 затрагивает Cisco Identity Services Engine (ISE). Она связана с некорректным использованием привилегированных API. Cisco ISE — это программное обеспечение, которое помогает управлять доступом к сети и обеспечивает безопасность. Продукт используют организации для централизованного контроля сетевых подключений и аутентификации пользователей. Уязвимость позволяет злоумышленникам получить несанкционированный доступ к системе.
Acronis Backup имеет некорректные права доступа по умолчанию
Уязвимость CVE-2026-87886 обнаружена в Acronis Backup. Она связана с неправильными настройками прав доступа по умолчанию. Acronis Backup — это решение для резервного копирования и восстановления данных. Его применяют как частные пользователи, так и компании для защиты информации от потери. Некорректные права доступа могут позволить злоумышленникам получить контроль над системой или данными.
Федеральным агентствам необходимо срочно устранить уязвимости
Оперативное распоряжение (BOD) 26-04 требует от федеральных агентств приоритизировать устранение уязвимостей высокого риска. К ним относятся уязвимости из каталога KEV, которые находятся на общедоступных активах и предоставляют полный контроль над системой после эксплуатации. Федеральные агентства должны проверять наличие компрометации систем до установки исправлений. CISA призывает все организации применять управление уязвимостями на основе рисков и устранять уязвимости из каталога KEV. Организации, обнаружившие эксплуатируемую уязвимость, не включённую в KEV, могут подать заявку на её добавление через специальную форму CISA.
Установить обновления безопасности или патчи
CISA требует от федеральных агентств устранять уязвимости, внесённые в каталог KEV. Организации должны применять патчи для защиты своих систем. Актуальные версии программного обеспечения Cisco ISE и Acronis Backup содержат исправления для указанных уязвимостей. Федеральным агентствам необходимо провести аудит своих систем и установить необходимые обновления безопасности для минимизации рисков.
Коротко в карточках
Опубликовано в канале 17 сентября, 12:04
Каждый материал сайта выходит в канале в тот же момент.
Источник: CISA