Orkes Conductor: критическая RCE без аутентификации эксплуатируется злоумышленниками
Критическая уязвимость CVE-2026-58138 эксплуатируется злоумышленниками
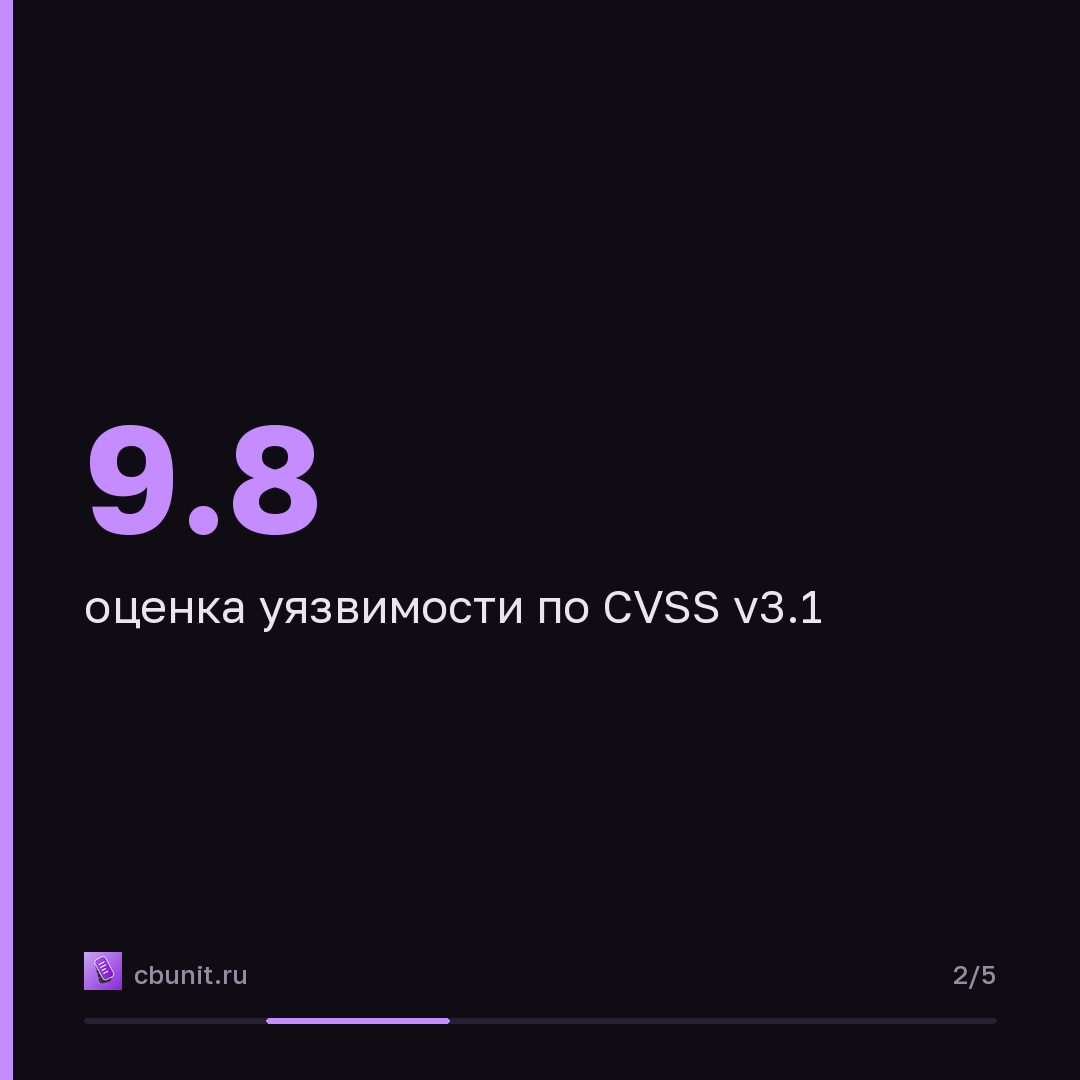
Уязвимость в Orkes Conductor позволяет удалённо выполнять произвольные команды операционной системы без аутентификации. Fortinet зафиксировал активную эксплуатацию этой уязвимости в реальных атаках. Уязвимость получила оценку CVSS v3.1 — 9.8, а по CVSS v4 — 9.3. Злоумышленники используют её для получения контроля над серверами Orkes Conductor.
Orkes Conductor выполняет рабочие процессы и управляет ими
Orkes Conductor — это платформа для оркестровки рабочих процессов. Она позволяет разработчикам создавать, управлять и масштабировать сложные рабочие процессы. Продукт используется для автоматизации задач, координации микросервисов и управления распределёнными системами. Уязвимость CVE-2026-58138 затрагивает версии Orkes Conductor до 3.30.2.
Обновиться до 3.30.2 или ограничить доступ к API
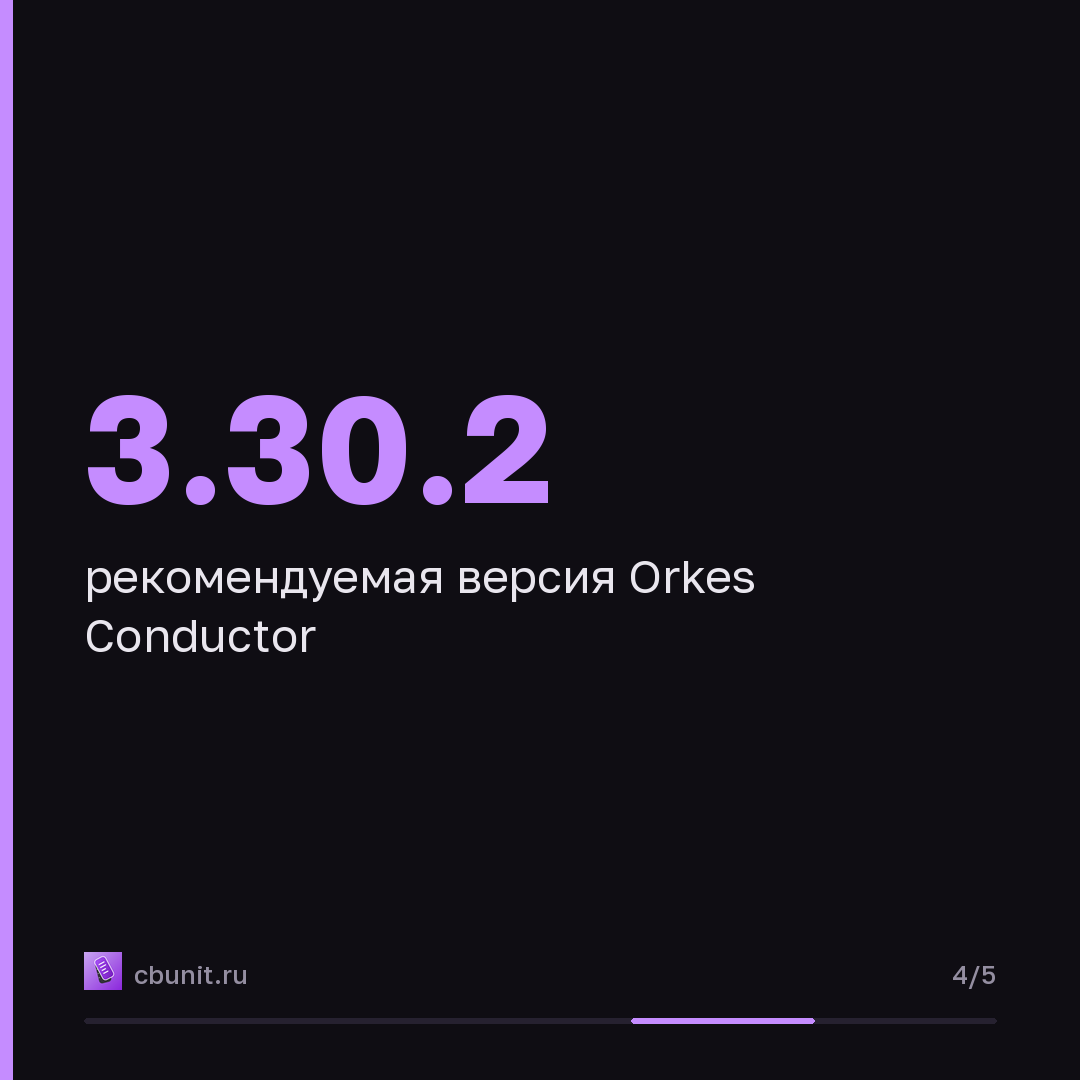
Уязвимость CVE-2026-58138 присутствует в Orkes Conductor версий до 3.30.2. Для устранения проблемы вендор рекомендует обновиться до версии 3.30.2 или более поздней. Если немедленное обновление невозможно, следует ограничить внешний доступ к конечным точкам API Orkes Conductor. Необходимо также разместить экземпляры Conductor за соответствующими средствами контроля доступа к сети. Рекомендуется отслеживать подозрительные отправки рабочих процессов и неожиданное выполнение команд.
Обновить Orkes Conductor до 3.30.2
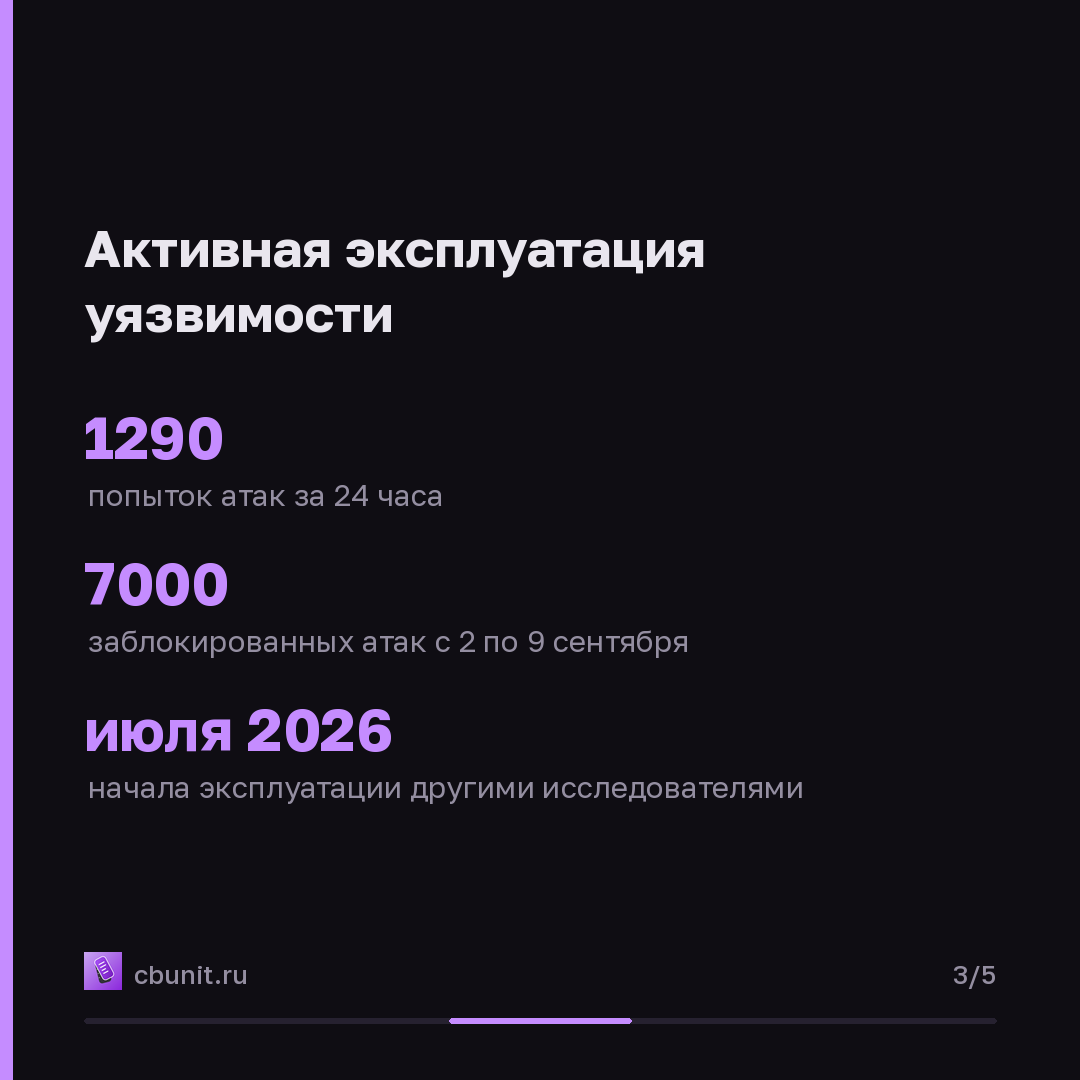
Организациям, использующим уязвимые версии Orkes Conductor, следует перейти на версию 3.30.2 или новее. Эта версия устраняет уязвимость CVE-2026-58138. В качестве временной меры можно ограничить доступ к API Orkes Conductor и усилить сетевой периметр. Fortinet зафиксировал 1290 попыток атак за 24 часа, что на 132% больше обычного. Всего с 2 по 9 сентября 2026 года было заблокировано около 7000 атак. Основные источники атак — Германия, Гонконг, Индонезия, ОАЭ и Индия. Другие исследователи также отмечают случаи эксплуатации уязвимости с июля 2026 года.
Коротко в карточках
Опубликовано в канале 19 сентября, 21:04
Каждый материал сайта выходит в канале в тот же момент.
Источник: The Hacker News