Исследователи взломали OpenAI с помощью ИИ-агента Claude
Исследователи получили доступ к внутренним репозиториям OpenAI
Исследователи из компании Hacktron использовали ИИ-агента Claude для взлома систем OpenAI. Они обнаружили две уязвимости, которые позволили им получить доступ к внутреннему репозиторию программного обеспечения OpenAI. Исследователи сообщили об уязвимости OpenAI в рамках программы bug bounty и получили вознаграждение. Взлом проводился в рамках исследования безопасности. OpenAI исправила свою часть проблемы через 14 часов после получения отчета. Исследователи не просматривали конфиденциальную информацию и не наносили ущерб системам.
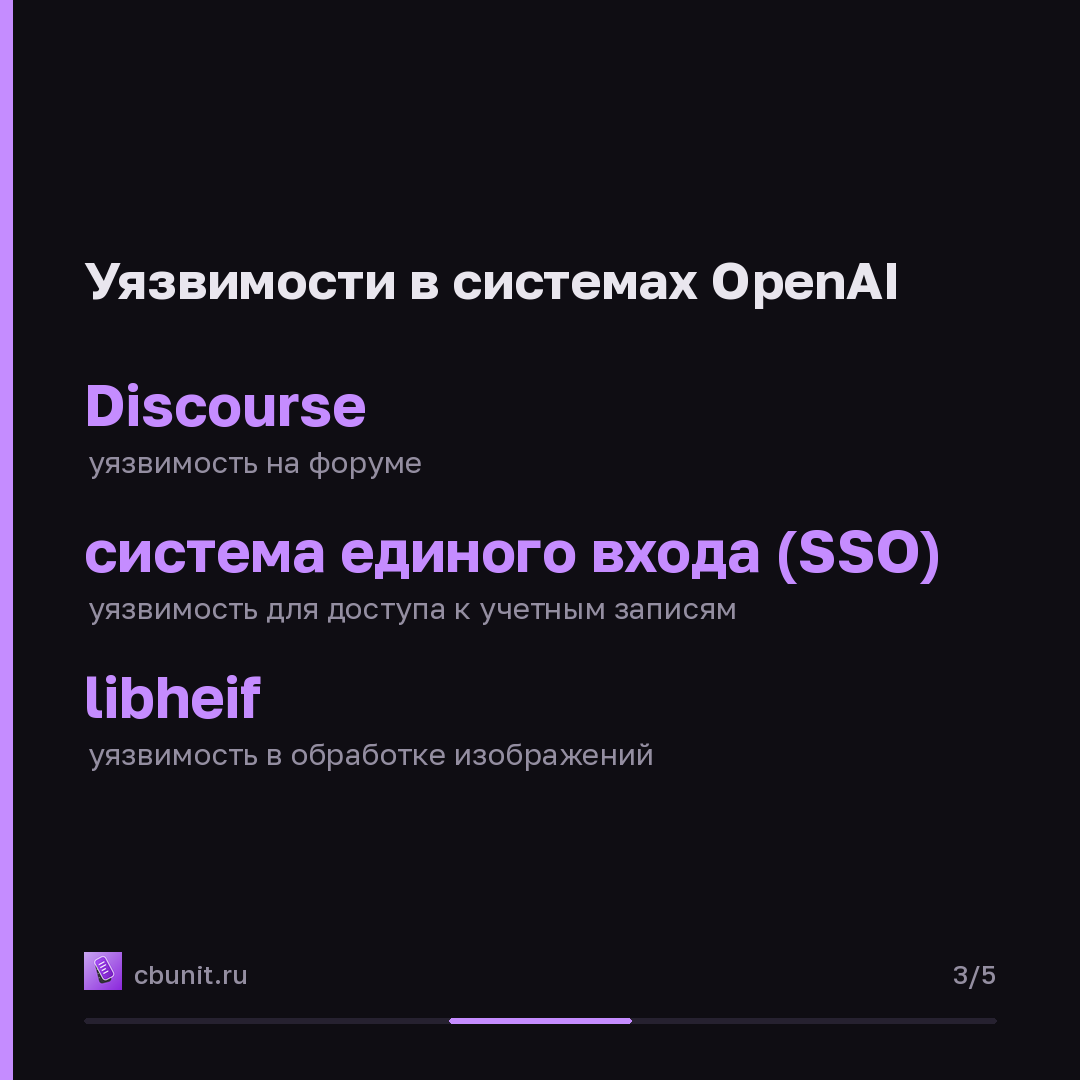
Атака использовала уязвимости в Discourse и системе единого входа
Первая уязвимость была обнаружена в функции загрузки изображений на форуме Discourse. Эта функция обрабатывает изображения с помощью библиотеки libheif. Специально созданное изображение могло вызвать ошибку в библиотеке, позволяя злоумышленнику получить контроль над сервером Discourse. После компрометации сервера Discourse исследователи использовали вторую уязвимость, связанную с системой единого входа (SSO) OpenAI. Эта уязвимость предоставила доступ к учетным записям пользователей ChatGPT и Codex, которые были авторизованы на форуме OpenAI. Поскольку на форуме также были авторизованы сотрудники OpenAI, исследователи получили доступ к учетной записи одного из них. Эта учетная запись была связана с организацией OpenAI на GitHub, что дало доступ к внутреннему репозиторию программного обеспечения.
Уязвимости затрагивают пользователей и сотрудников OpenAI
Исследователи получили доступ к учетным записям пользователей, которые входили в систему OpenAI через форум Discourse. Это могло затронуть большое количество пользователей, поскольку форум используется для поддержки сообщества. Кроме того, исследователи получили доступ к учетной записи сотрудника OpenAI. Эта учетная запись была связана с сервисом GitHub, где хранится и разрабатывается программное обеспечение. Доступ к учетной записи сотрудника позволил исследователям получить доступ к внутреннему репозиторию программного обеспечения OpenAI. Исследователи также обнаружили связанные уязвимости в программном обеспечении и сервисах компаний Slack, Meta и GitHub.
Обновиться до 2025.11.7 или поставить плагин безопасности
OpenAI исправила уязвимость в течение 14 часов после сообщения исследователей и выплатила им вознаграждение в размере 6500 долларов США. Исследователи использовали ИИ-агент Claude для обнаружения уязвимости в libheif. Они столкнулись с отказом модели помочь в создании эксплойта для удаленной системы из-за этических соображений. Исследователям пришлось представить задачу как соревнование по захвату флага (capture-the-flag), чтобы получить помощь от ИИ. Использование ИИ-агентов значительно снизило стоимость и время, необходимые для поиска уязвимостей. Исследователи потратили менее 3000 долларов на токены ИИ за двухмесячный исследовательский проект. Они подчеркнули, что квалифицированное руководство человека по-прежнему важно, но ИИ делает применение экспертизы дешевле и быстрее.
Коротко в карточках
Опубликовано в канале 22 сентября, 20:05
Каждый материал сайта выходит в канале в тот же момент.
Источники: Malwarebytes Labs · «Хакер»