Китайская группа UTA0565 эксплуатирует 0-day уязвимости в Chrome и Windows
Китайская группа UTA0565 эксплуатирует уязвимости в Chrome и Windows
Исследователи Volexity обнаружили еще одну связанную с Китаем группу угроз, эксплуатирующую цепочку из трех уязвимостей нулевого дня. Группа, отслеживаемая как UTA0565, использовала уязвимости в Chrome и Microsoft между 3 и 4 сентября, до их раскрытия или исправления. Активность группы совпадает с другими всплесками атак, приписываемыми китайским группам кибершпионажа. UTA0565 отличалась от других групп использованием поддельных веб-сайтов для обмана жертв.
Атака использует три уязвимости нулевого дня
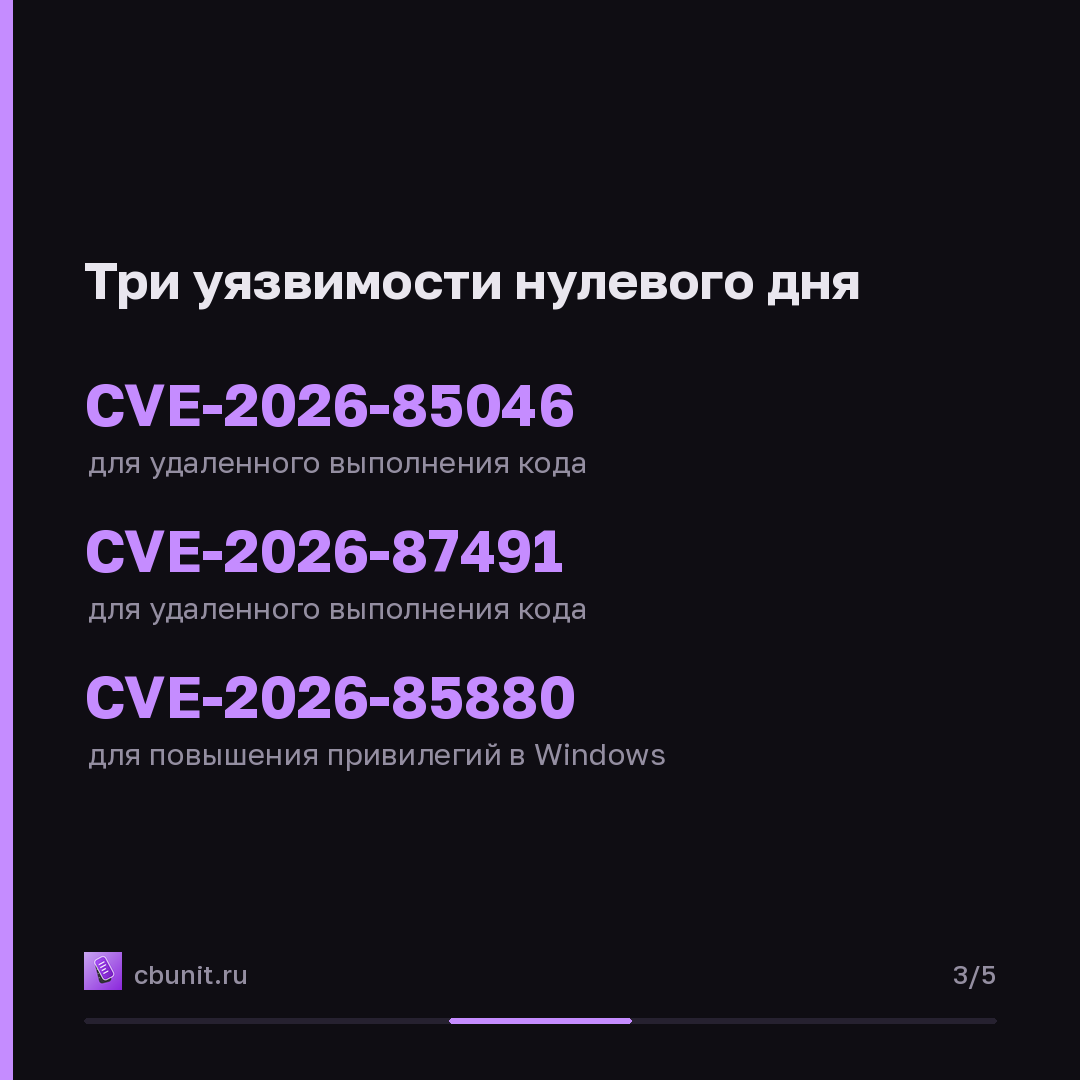
Группа UTA0565 применяла эксплойты для уязвимостей CVE-2026-85046 и CVE-2026-87491. Эти дефекты позволяют выполнять удаленный код в JavaScript-движке браузеров на базе Chromium. Также использовалась уязвимость CVE-2026-85880, позволяющая повысить привилегии в операционной системе Windows. Microsoft раскрыла эту уязвимость 8 сентября. Эксперты Proofpoint ранее наблюдали, как связанные с государством группы угроз объединяли эти уязвимости в атаках с августа прошлого года. Ограниченное число организаций подверглось риску всех трех уязвимостей за короткий промежуток времени. Proofpoint ранее связывала атаки с использованием этих уязвимостей с группами APT31, UNK_LateNight, UNK_DoubleCheck и UNK_QuietRacket. Эксперты предупреждали о возможности атак со стороны других злоумышленников.
Атакам подверглись азиатские правительственные организации
Volexity предоставила примеры фишинговых писем, которые UTA0565 рассылала азиатским правительственным организациям. Письма призывали к публичной поддержке заключенного гонконгского активиста Чоу Ханг-тун. Группа подделывала домены, выдавая себя за Center for American Progress и China Digital Times. Исследователи также обнаружили несколько доменов, которые UTA0565, вероятно, использовала в аналогичных кампаниях против медиаорганизаций, сайтов поиска ресторанов халяль и корпоративных тренинговых компаний. UTA0565 использовала вредоносное ПО из ранее не документированного семейства, которое Volexity отслеживает как "CLEANGULP". Использование реального контента с легитимных веб-сайтов в качестве приманки остается эффективным способом снижения подозрительности у пользователей.
Обновление браузера и операционной системы
Volexity отмечает, что UTA0565 продемонстрировала технические и операционные улучшения по сравнению с другими кампаниями. Это касается как механики эксплуатации, так и представления пользователям. Широкое распространение эксплойт-кита среди различных угроз указывает на скоординированные усилия в сообществе китайских киберпреступников. Основной набор, вероятно, распространялся, настраивался и использовался несколькими группами. Полный масштаб и влияние этих атак, вероятно, шире, чем наблюдалось до сих пор. Пользователям рекомендуется своевременно обновлять браузеры и операционные системы для защиты от известных уязвимостей.
Коротко в карточках
Опубликовано в канале 23 сентября, 13:34
Каждый материал сайта выходит в канале в тот же момент.
Источник: CyberScoop