Apple устранила уязвимость нулевого дня в CoreGraphics, эксплуатируемую в изощрённых атаках
Apple устранила уязвимость нулевого дня в CoreGraphics
Apple выпустила обновления для iOS и macOS, устраняющие уязвимость нулевого дня. Уязвимость, отслеживаемая как CVE-2026-86950, представляет собой проблему записи за пределами выделенной области памяти (out-of-bounds write) в компоненте CoreGraphics. Эксплуатация этой уязвимости позволяет выполнить произвольный код при обработке специально сформированного файла. Apple не уточнила способ доставки вредоносного файла. CoreGraphics отвечает за обработку 2D-графики и рендеринг PDF в операционной системе. Уязвимый файл может быть доставлен через веб-страницы, вложения электронной почты или приложения для обмена сообщениями. Автоматический предпросмотр вложений и ссылок может способствовать эксплуатации без действий пользователя (zero-click).
CoreGraphics обрабатывает графику и PDF-файлы
Компонент CoreGraphics является частью операционных систем Apple и отвечает за обработку двумерной графики и рендеринг документов формата PDF. Он используется повсеместно в macOS и iOS. Уязвимость CVE-2026-86950 позволяет злоумышленникам выполнить произвольный код. Это происходит при обработке специально подготовленного файла, который может быть получен пользователем через различные каналы. Apple отмечает, что осведомлена о сообщениях об эксплуатации этой уязвимости в «чрезвычайно изощрённой атаке» против конкретных лиц на версиях iOS до iOS 27. Информация об атаках, использующих CVE-2026-86950, не раскрывается. Apple узнала об уязвимости от команды безопасности продуктов Meta. Ранее Meta сообщала об использовании уязвимости в WhatsApp (CVE-2025-55177) совместно с уязвимостью в Apple ImageIO (CVE-2025-43300) в атаках без действий пользователя, нацеленных менее чем на 200 человек. Неясно, была ли новая уязвимость CoreGraphics использована через WhatsApp.
Обновления устраняют CVE-2026-86950
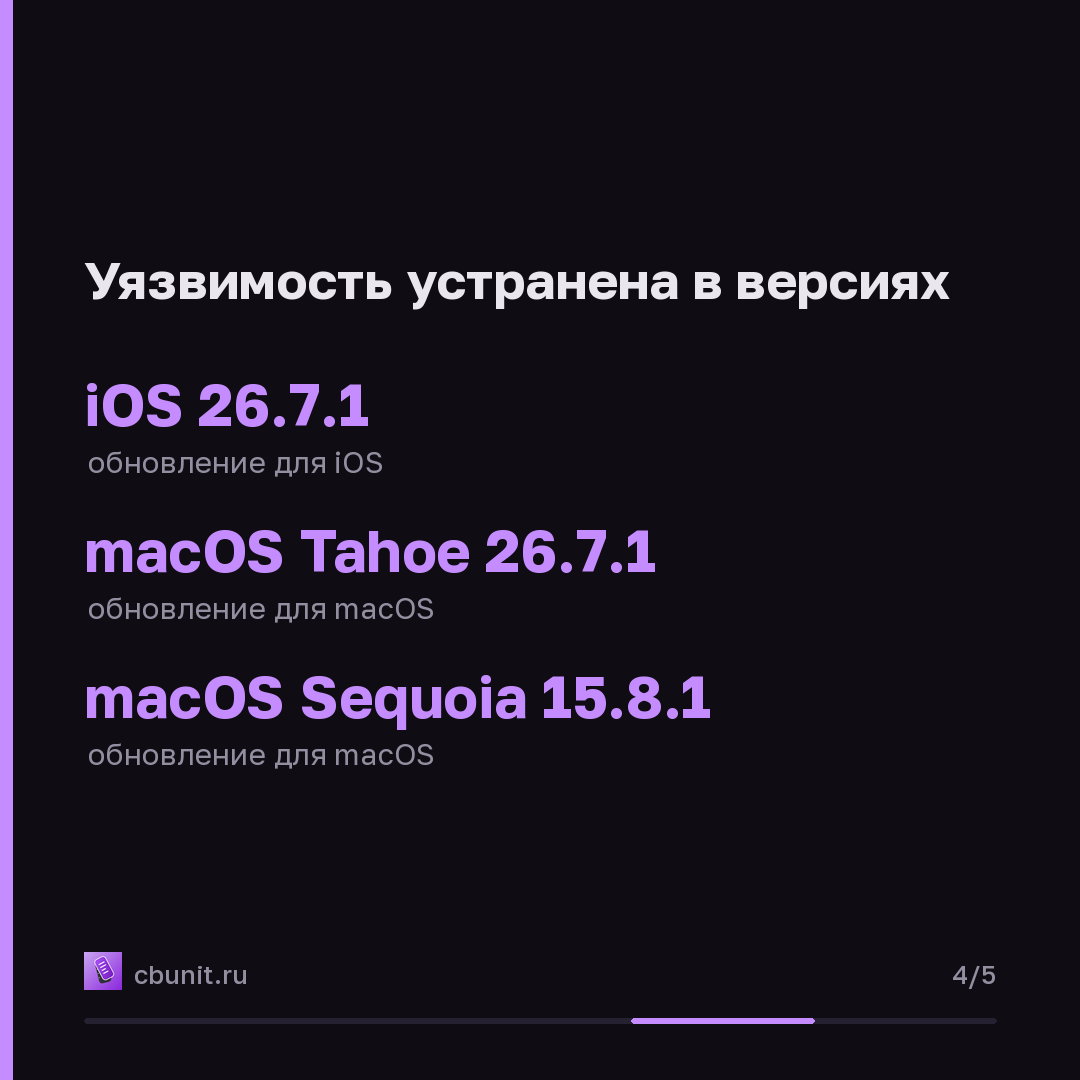
Уязвимость CVE-2026-86950 устранена в следующих версиях: iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Уязвимость затрагивает как iOS, так и macOS. Однако, согласно уведомлению Apple, атаки наблюдались только против iOS. Версии iOS 27 и macOS Golden Gate 27, по-видимому, не подвержены этой угрозе. Агентство CISA (Cybersecurity and Infrastructure Security Agency) пока не добавило CVE-2026-86950 в свой каталог активно эксплуатируемых уязвимостей (KEV). Это девятая уязвимость продуктов Apple, добавленная в каталог в текущем году.
Обновиться до актуальных версий
Пользователям рекомендуется установить обновления безопасности для своих устройств Apple. Необходимо обновить iOS до версии 26.7.1 или новее, iPadOS до 26.7.1 или новее, macOS Tahoe до 26.7.1 или новее, а также macOS Sequoia до 15.8.1 или новее. Обновление операционной системы устранит уязвимость CVE-2026-86950 и снизит риск эксплуатации в целевых атаках.
Коротко в карточках
Опубликовано в канале 29 сентября, 12:35
Каждый материал сайта выходит в канале в тот же момент.
Источники: SecurityWeek · Anti-Malware