Эксплуатируют дыру в Rejetto HFS: подделка сессий и RCE
Активная эксплуатация CVE-2026-61500 подтверждена
Уязвимость в Rejetto HTTP File Server (HFS) подвергается попыткам эксплуатации. Уязвимость CVE-2026-61500 (CVSS 9.3) позволяет подделать сессию пользователя. Причиной стала слабая криптографическая стойкость генератора псевдослучайных чисел (PRNG). Это приводит к предсказуемости ключа, который злоумышленник использует для несанкционированного доступа и получения контроля над системой.
Rejetto HFS генерирует ключи сессий из Math.random()
Продукт Rejetto HFS версий с 3.0.0 по 3.2.0 использует генератор Math.random() для создания ключа подписи сессионных cookie. Этот генератор не является криптографически стойким. Сервер раскрывает результаты работы генератора неаутентифицированным клиентам во время входа в систему. Удаленный злоумышленник может собрать небольшое количество ответов сервера при попытке входа. На основе этих данных он восстанавливает состояние генератора и получает ключ подписи. Это позволяет ему создать поддельную сессию администратора и получить полный административный доступ. Через функцию конфигурации server_code возможна удаленная установка вредоносного кода.
Уязвимость обнаружена моделью Mythos и эксплуатируется в Китае
Исследователь Zach Hanley из Horizon3.ai сообщил 30 сентября 2026 года об обнаружении уязвимости с помощью модели Anthropic Mythos. Он описал ее как обход аутентификации, который позволяет удаленно выполнять произвольный код на серверах Rejetto HFS. Административный API Rejetto HFS поддерживает пользовательские конечные точки, способные выполнять произвольный JavaScript. Комбинация этих функций создает путь от неаутентифицированного доступа к административному контролю и удаленному выполнению кода. VulnCheck зафиксировала попытки эксплуатации 1 октября 2026 года. Компания выявила неустановленного злоумышленника из Китая, который нацеливался на реальные уязвимые хосты в США. Это вторая уязвимость в Rejetto HTTP File Server, подвергшаяся активной эксплуатации. Ранее, в июле 2024 года, злоумышленники использовали CVE-2024-23692 (CVSS 9.8) для распространения майнеров криптовалют, троянов и вредоносного ПО HATVIBE.
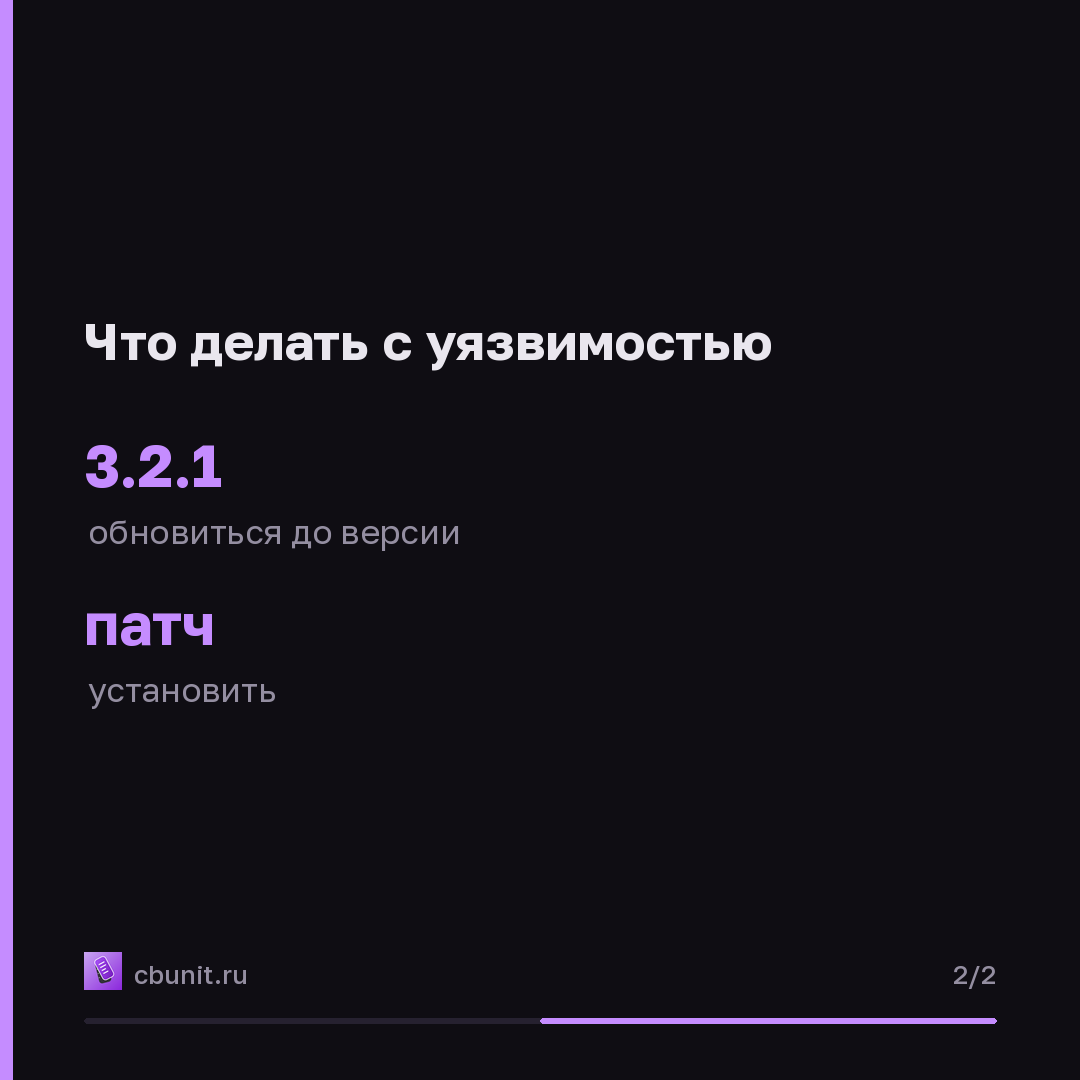
Обновиться до версии 3.2.1 или установить патч
Разработчики выпустили исправление для уязвимости в июле 2026 года. Обновление до версии 3.2.1 устраняет проблему. Позднее, в конце сентября 2026 года, исследователь Alejandro Ramos (aramosf) опубликовал эксплойт на Python. Он подтвердил, что HFS генерировал ключ подписи сессионных cookie с помощью JavaScript Math.random() и раскрывал результаты работы генератора V8 в процессе аутентификации SRP. Злоумышленник может восстановить состояние PRNG, получить ключ подписи, подделать сессию администратора и использовать функцию server_code для выполнения серверного JavaScript. Пользователям Rejetto HFS необходимо обновиться до версии 3.2.1 для устранения уязвимости CVE-2026-61500.
Коротко в карточках
Опубликовано в канале 5 октября, 14:07
Каждый материал сайта выходит в канале в тот же момент.
Источники: The Hacker News · SecurityWeek