ФБР уволило подрядчика Accenture из-за просроченного патча Oracle PeopleSoft
ФБР расторгло контракт с Accenture из-за неустановленного вовремя патча Oracle PeopleSoft
Федеральное бюро расследований (ФБР) прекратило сотрудничество с подрядчиком Accenture. Причиной стало нарушение сроков установки обновления безопасности для системы Oracle PeopleSoft. Инцидент привел к утечке конфиденциальных данных тысяч сотрудников ФБР. Руководство бюро назвало произошедшее серьезным ударом по операционной безопасности.
Атака использовала уязвимость в Oracle PeopleSoft, которую не исправили вовремя
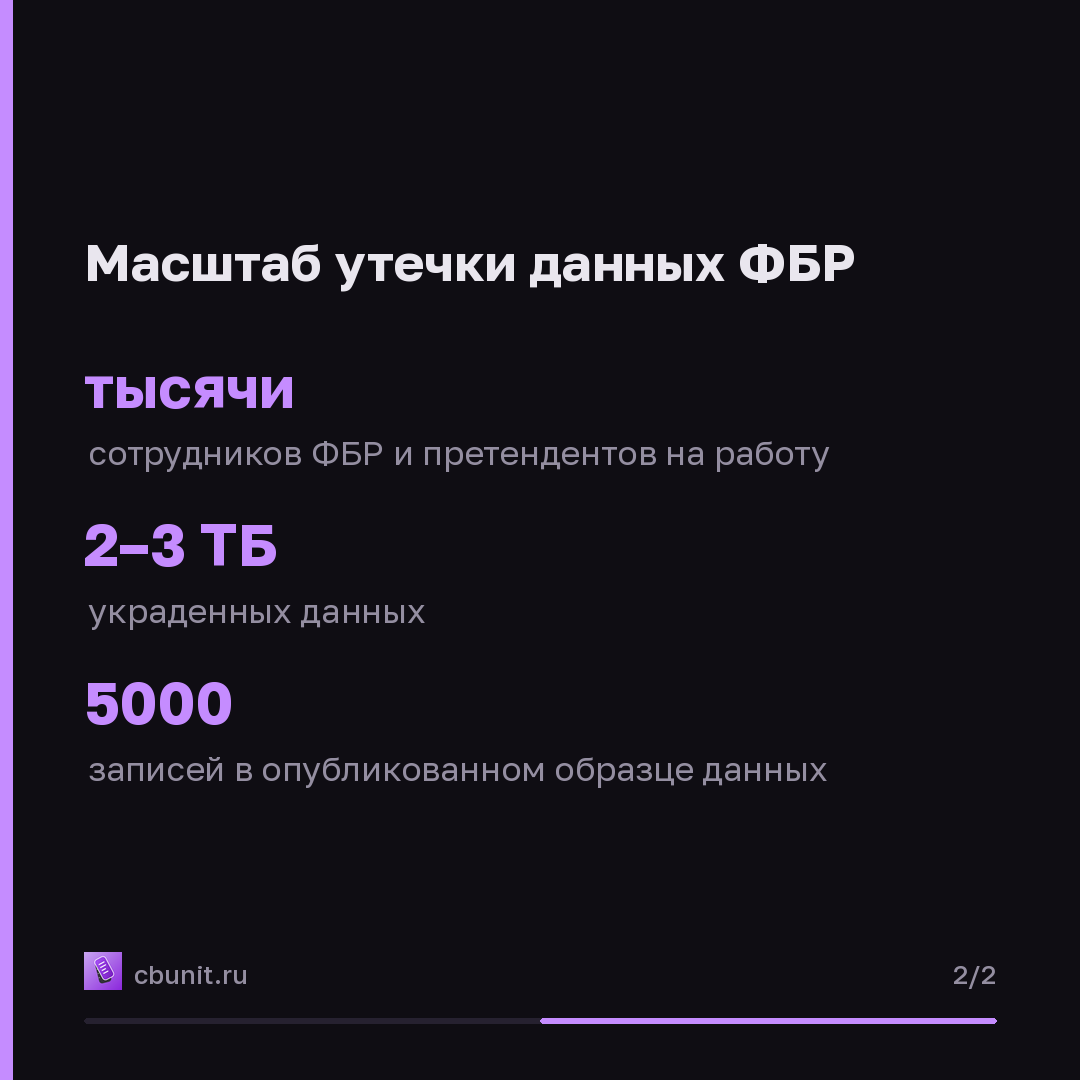
Инцидент произошел из-за того, что подрядчик не установил вовремя патч безопасности, выпущенный компанией Oracle. Уязвимость в системе Oracle PeopleSoft, используемой ФБР для управления кадровыми данными, была публично известна. Компания Oracle выпустила исправление в июне, одновременно с предупреждением от Google о кампании ShinyHunters, нацеленной на пользователей PeopleSoft. Злоумышленники использовали эту уязвимость для получения удаленного выполнения кода и доступа к данным. Группа ShinyHunters заявила, что именно эта уязвимость позволила им получить доступ к сайту ФБР FBIjobs.gov. Они утверждают, что украли от 2 до 3 ТБ данных, включая информацию о сотрудниках, их адреса, номера социального страхования и медицинские записи.
Утечка затронула тысячи сотрудников ФБР и претендентов на работу
Утечка затронула конфиденциальные персональные данные тысяч сотрудников ФБР, включая действующий и бывший персонал, а также соискателей работы. По данным Reuters, злоумышленники опубликовали образец данных, содержащий около 5000 записей. В образце содержались имена, адреса, номера телефонов, номера социального страхования и детализация заданий. Reuters удалось частично подтвердить подлинность данных, сопоставив их с записями кредитных бюро и ранее утекшими данными. Утекшая информация включает сведения о контрразведывательных ролях сотрудников, адресах оперативных сотрудников разведки и медицинских записях.
ФБР уволило подрядчика и работает над устранением последствий
ФБР уволило подрядчика, ответственного за несвоевременную установку патча безопасности. Бюро предприняло шаги для минимизации дальнейших рисков и защиты своих сотрудников. В настоящее время ФБР расследует инцидент и оценивает масштабы ущерба. Поимка подозреваемого из группы ShinyHunters в Иордании может помочь следствию. Группа ShinyHunters заявила, что атака не была финансово мотивированной, а стала ответом на предупреждение ФБР, опубликованное ранее. Злоумышленники требуют от ФБР опровергнуть или скорректировать это предупреждение. Accenture заявила, что гордится поддержкой миссии ФБР и планирует продолжать сотрудничество, не комментируя детали инцидента с патчем и подрядчиком.
Коротко в карточках
Опубликовано в канале 6 октября, 18:05
Каждый материал сайта выходит в канале в тот же момент.
Источники: Security Affairs · SecurityWeek