FortiBleed продолжает атаки на Fortinet, приводя к блокировкам и шифровальщикам
FortiBleed атакует устройства Fortinet
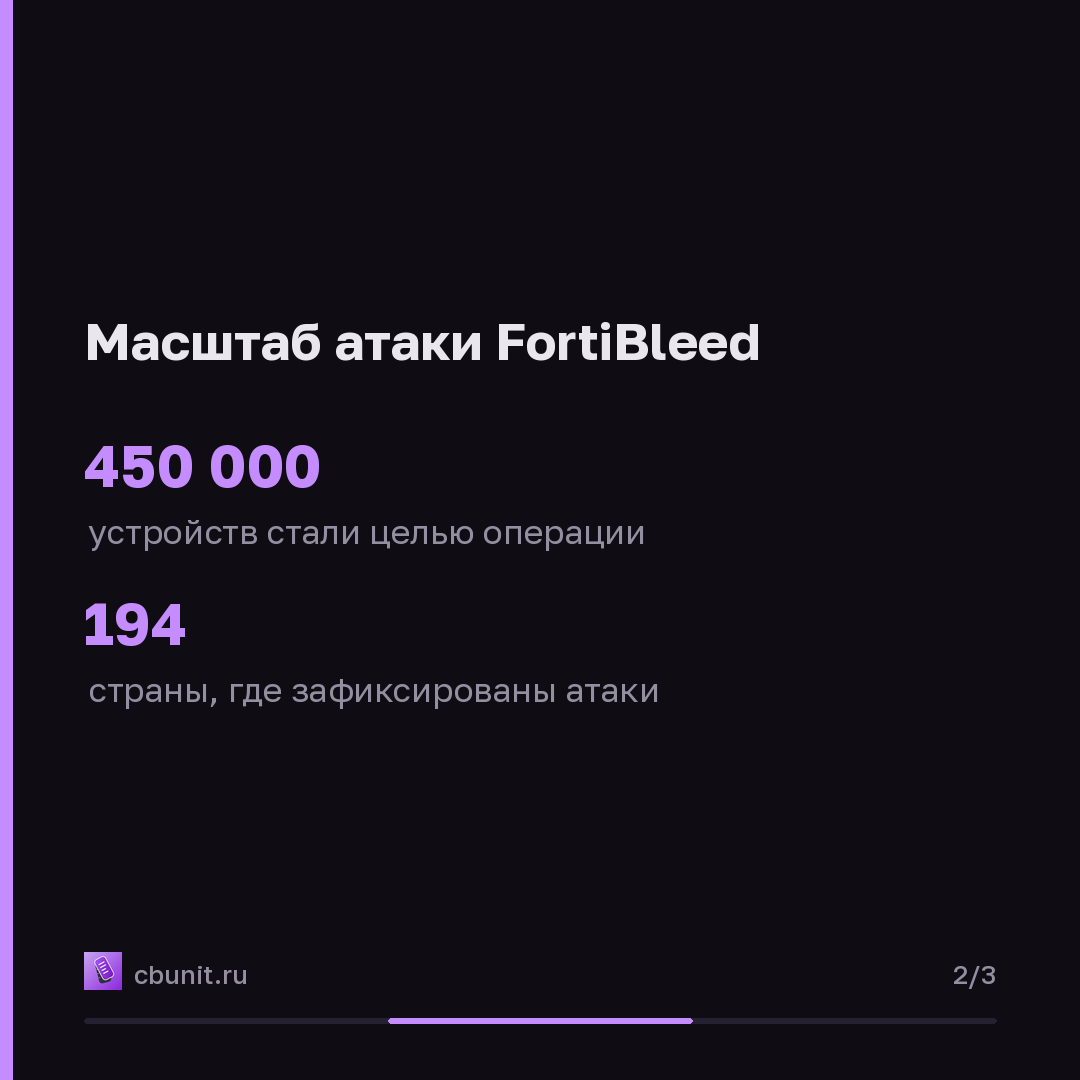
Кампания FortiBleed продолжает компрометировать учетные данные пользователей устройств Fortinet. Атакующие получают доступ к межсетевым экранам и VPN-шлюзам. В результате организации могут потерять доступ к своим системам. Злоумышленники отключают учетные записи или изменяют пароли. Это требует мер по восстановлению, выходящих за рамки стандартного обновления ПО и сброса паролей. Кампания FortiBleed также используется как начальный этап для атак с использованием программ-вымогателей. Ранее SOCRadar зафиксировал более 86 000 скомпрометированных устройств в 194 странах. Позднее исследование выявило более 400 000 или 450 000 устройств, ставших целью операции. Эти цифры указывают на более широкий масштаб и серьезность кампании, чем предполагалось изначально.
Злоумышленники получают доступ к устройствам Fortinet
Атакующие используют украденные учетные данные для доступа к устройствам Fortinet. После получения доступа они создают новые учетные записи администратора. В некоторых случаях реальные владельцы теряют доступ к своим системам. Атаки FortiBleed также служат для первоначального проникновения. Брокеры начального доступа предоставляют доступ к скомпрометированным устройствам для аффилиатов программ-вымогателей. Среди них упоминаются INC/Lynx и Payload. Успешная эксплуатация уязвимости может привести к атакам с использованием программ-вымогателей.
Кампания касается клиентов Fortinet
Кампания FortiBleed нацелена на пользователей межсетевых экранов и VPN-шлюзов Fortinet. Организации, использующие эти устройства, подвергаются риску потери доступа и заражения программами-вымогателями. Угроза остается активной, что подтверждают ФБР и Секретная служба США. Атаки могут привести к блокировке учетных записей и изменению паролей. Это делает стандартные процедуры восстановления неэффективными. Брокеры начального доступа используют компрометацию для предоставления доступа к устройствам аффилиатам программ-вымогателей.
Ограничить внешний доступ и сбросить учетные данные
Клиентам Fortinet рекомендуется ограничить внешний доступ к управлению устройствами или полностью убрать администрирование из интернета. Необходимо сбросить учетные данные всех пользователей. Рекомендуется настроить многофакторную аутентификацию. Следует проверить учетные записи пользователей межсетевых экранов и VPN на наличие несанкционированных изменений. Необходимо проанализировать журналы событий на предмет возможного бокового перемещения злоумышленников. Также следует включить безопасное хранение учетных данных. Правоохранительные органы запрашивают информацию об индикаторах компрометации, включая IP-адреса и имена пользователей, используемые злоумышленниками.
Коротко в карточках
Опубликовано в канале 7 октября, 15:38
Каждый материал сайта выходит в канале в тот же момент.
Источники: CyberScoop · The Hacker News · The Register