Wordfence: 501 уязвимость в плагинах и темах WordPress за неделю
За неделю обнаружено 501 уязвимость в плагинах и темах WordPress
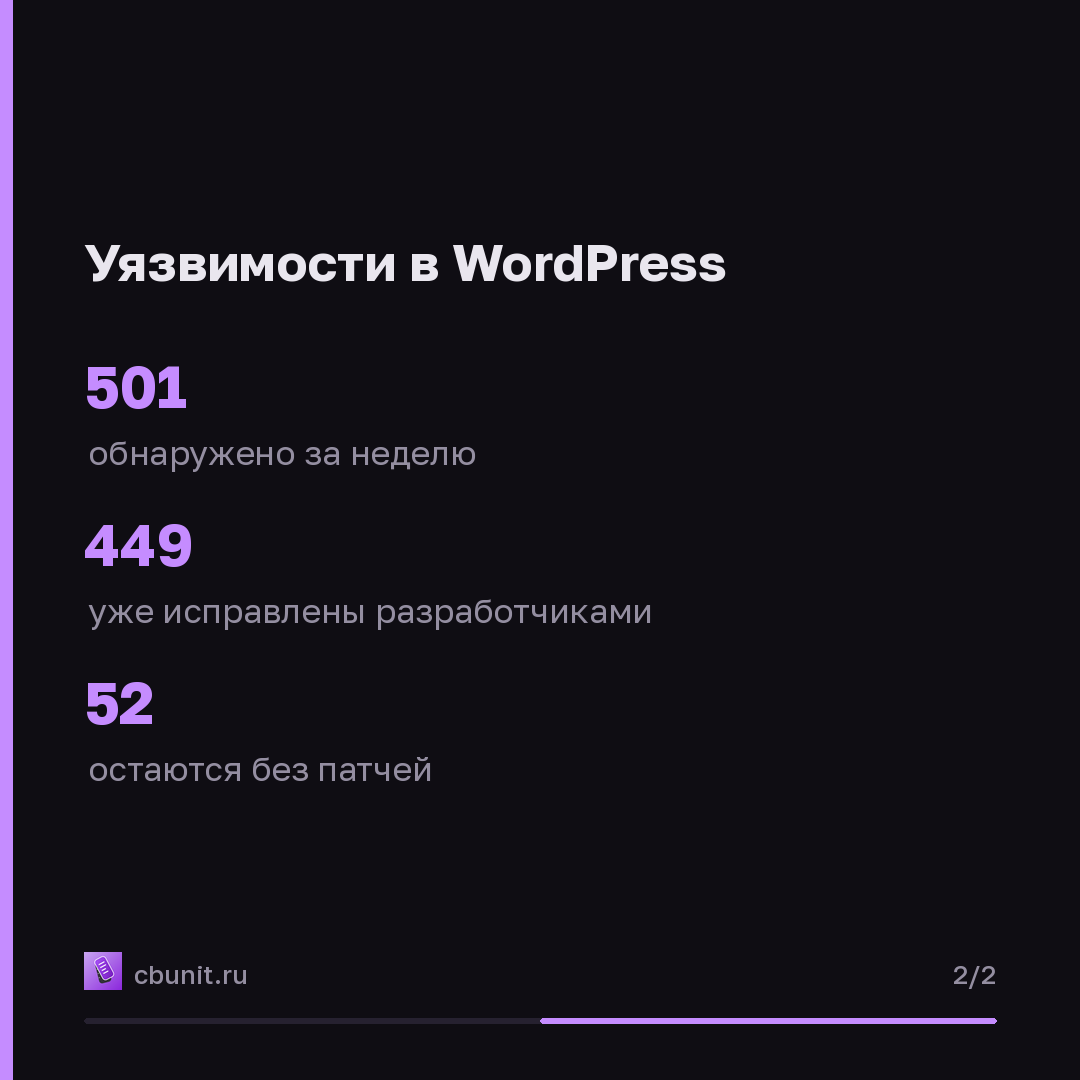
За прошедшую неделю в базе данных Wordfence Intelligence зарегистрировали 501 уязвимость. Они были обнаружены в 367 плагинах и 9 темах WordPress. Всего 201 исследователь безопасности внес вклад в защиту WordPress за этот период. Необходимо проверить сайты на наличие этих уязвимостей.
Wordfence Intelligence предоставляет доступ к информации об уязвимостях. База данных, API и интеграция с вебхуками бесплатны для личного и коммерческого использования. Еженедельные отчеты публикуются для обеспечения безопасности сообщества WordPress.
Wordfence Firewall защищает от новых угроз
Команда Wordfence Threat Intelligence анализирует каждую уязвимость для определения степени воздействия и вероятности эксплуатации. На основе анализа внедряются правила для Wordfence Firewall. Пользователи Wordfence Premium, Care и Response получили защиту в режиме реального времени. Пользователи бесплатной версии получат ту же защиту с задержкой в 30 дней.
449 уязвимостей получили исправления, 52 остаются без патчей
Из общего числа уязвимостей 449 уже исправлены разработчиками. 52 уязвимости остаются неисправленными. Среди них 20 критических, 174 с высоким уровнем опасности, 306 со средним и 1 с низким. Наиболее распространенные типы уязвимостей включают межсайтовый скриптинг (XSS) — 206 случаев, отсутствие авторизации — 68, SQL-инъекции — 42 и раскрытие конфиденциальной информации — 34.
Исследователи безопасности внесли вклад в защиту WordPress
В течение недели 201 исследователь безопасности выявил и сообщил об уязвимостях. Наибольшее количество уязвимостей обнаружили Ananda Dhakal (72), Intrudify (19) и Jakub Herman (14). Всего в отчете перечислены десятки исследователей, внесших вклад в повышение безопасности платформы WordPress.
Обновите плагины и темы WordPress
Владельцам сайтов на WordPress следует регулярно проверять наличие обновлений для установленных плагинов и тем. Необходимо установить последние версии программного обеспечения для устранения выявленных уязвимостей. Пользователям Wordfence рекомендуется проверить настройки файрвола и убедиться, что он обновлен до последней версии правил.
Коротко в карточках
Опубликовано в канале 9 октября, 20:07
Каждый материал сайта выходит в канале в тот же момент.
Источник: Wordfence