ЕС пересматривает законодательство о кибербезопасности: ключевые выводы ISACA
ЕС пересматривает законодательство о кибербезопасности с помощью Cybersecurity Act 2
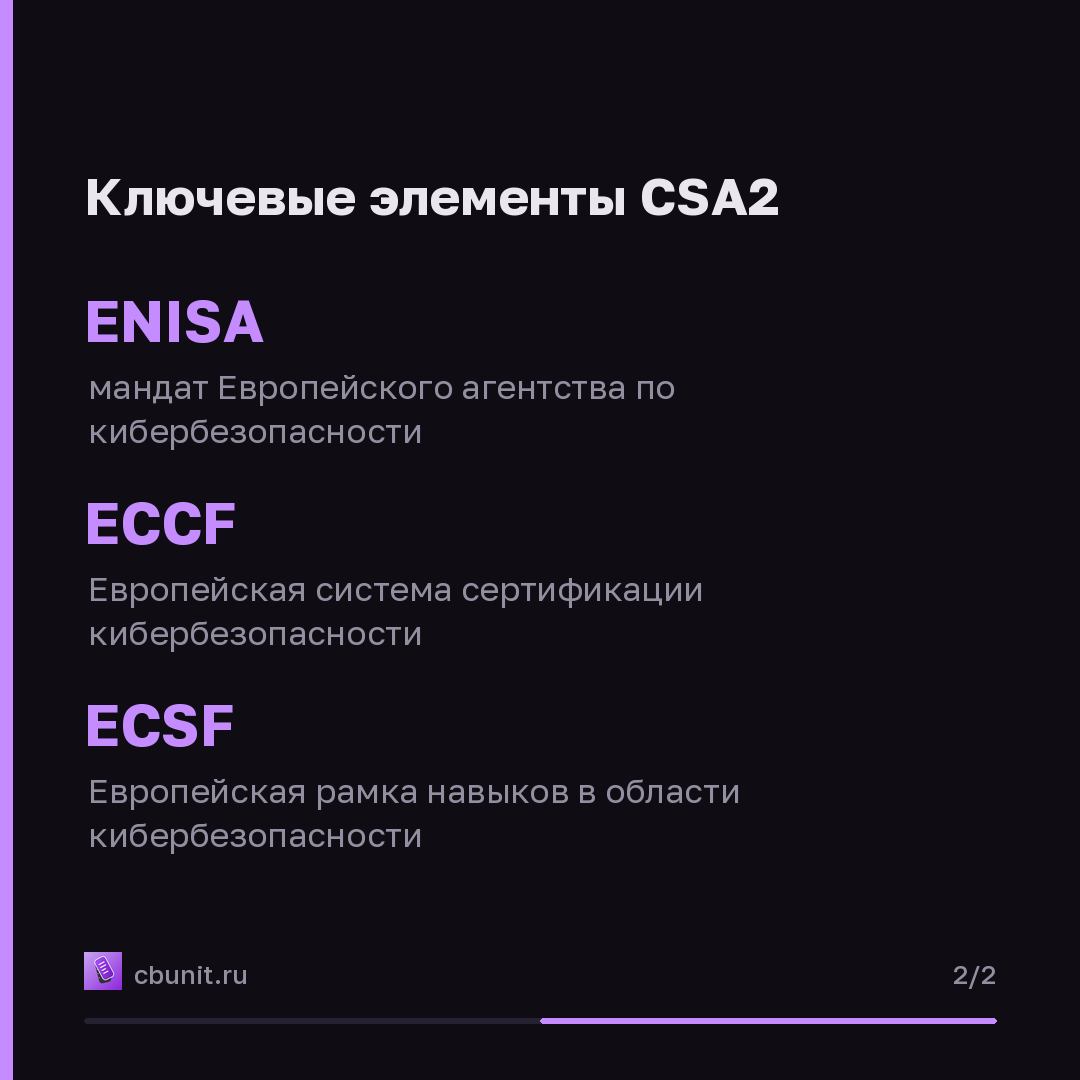
Европейская комиссия представила Cybersecurity Act 2 (CSA2) — пересмотр законодательства ЕС в области кибербезопасности. Этот акт направлен на повышение конкурентоспособности, устойчивости и упрощение нормативной базы. CSA2 затрагивает три ключевых элемента: мандат Европейского агентства по кибербезопасности (ENISA), Европейскую систему сертификации кибербезопасности (ECCF) и Европейскую рамку навыков в области кибербезопасности (ECSF). Также вводится новый механизм обеспечения безопасности цепочек поставок информационно-коммуникационных технологий (ИКТ).
Законодательство вступит в силу после одобрения Европарламентом и Советом ЕС
Европейский парламент и Совет ЕС находятся на этапе формирования своих позиций по CSA2. Комитет по промышленности, исследованиям и энергетике (ITRE) Европарламента рассматривает поправки к документу. Голосование в комитете запланировано на февраль 2027 года. Страны-члены ЕС стремятся достичь общего подхода к концу 2026 года. ISACA участвует в процессе, предоставляя рекомендации для учета мнения специалистов по кибербезопасности. Организация провела консультации с 40 000 европейских членов для выявления основных проблем и возможностей CSA2.
CSA2 коснется всех участников экосистемы кибербезопасности ЕС
CSA2 призван улучшить координацию между национальными органами, ENISA и другими структурами ЕС. Агентство ENISA получит обновленный мандат для усиления роли в международном сотрудничестве и продвижении европейских инструментов, таких как ECSF и ECCF. Особое внимание уделяется развитию навыков в сфере кибербезопасности. CSA2 должен укрепить ECSF и Академию кибернавыков, делая профессиональные навыки и квалификации более переносимыми между странами-членами. Система сертификации ECCF станет более гибкой и ориентированной на рынок. Ожидается, что CSA2 упростит нормативные требования, уменьшит дублирование обязательств и поможет организациям сосредоточиться на управлении киберрисками. Успех CSA2 будет оцениваться по его практическому влиянию на координацию, возможности организаций и навыки рабочей силы.
Коротко в карточках
Опубликовано в канале 12 октября, 18:11
Каждый материал сайта выходит в канале в тот же момент.
Источник