MaxPatrol O2: ИИ Positive Technologies закрывает 68% киберинцидентов автоматически
MaxPatrol O2 автоматически закрывает 68% киберинцидентов
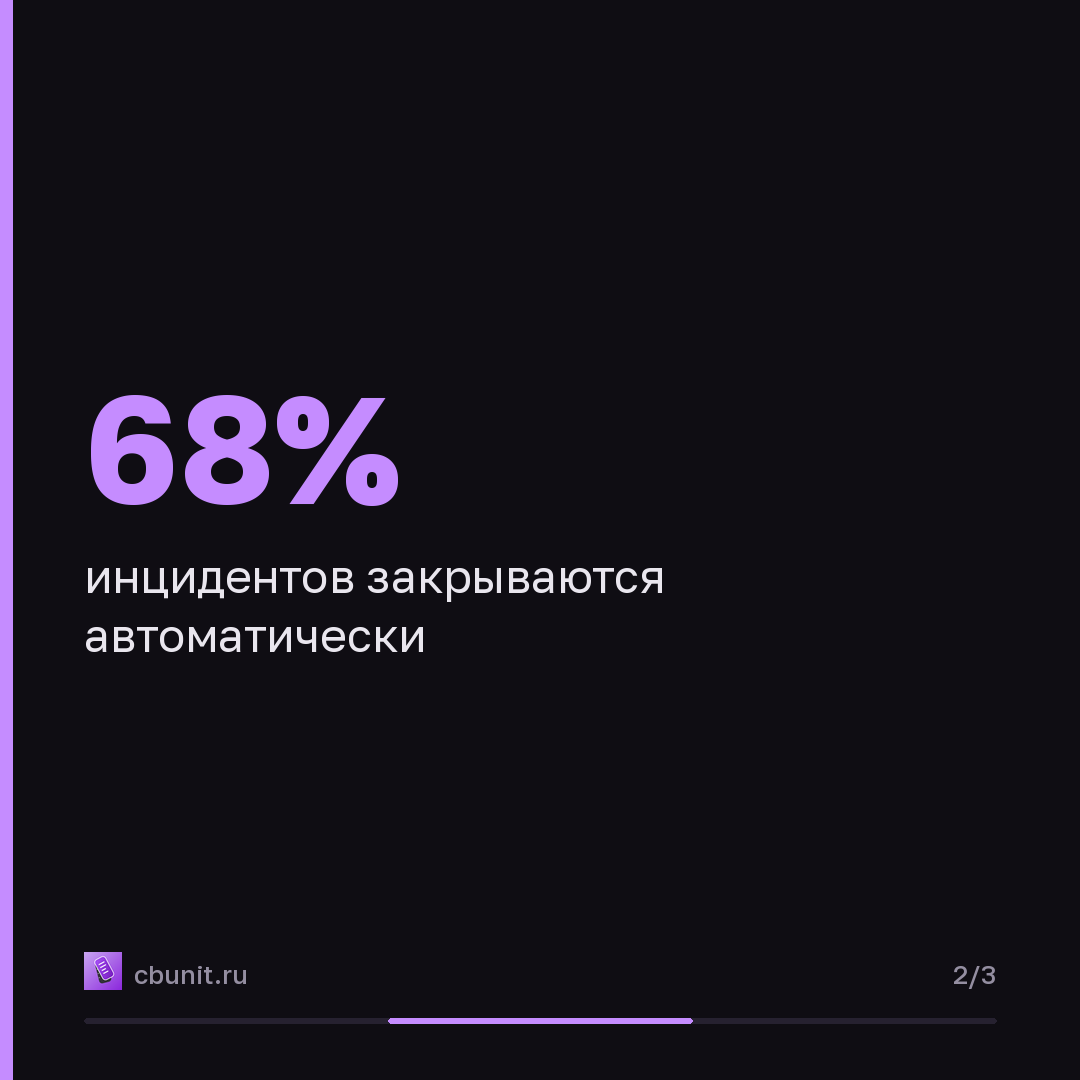
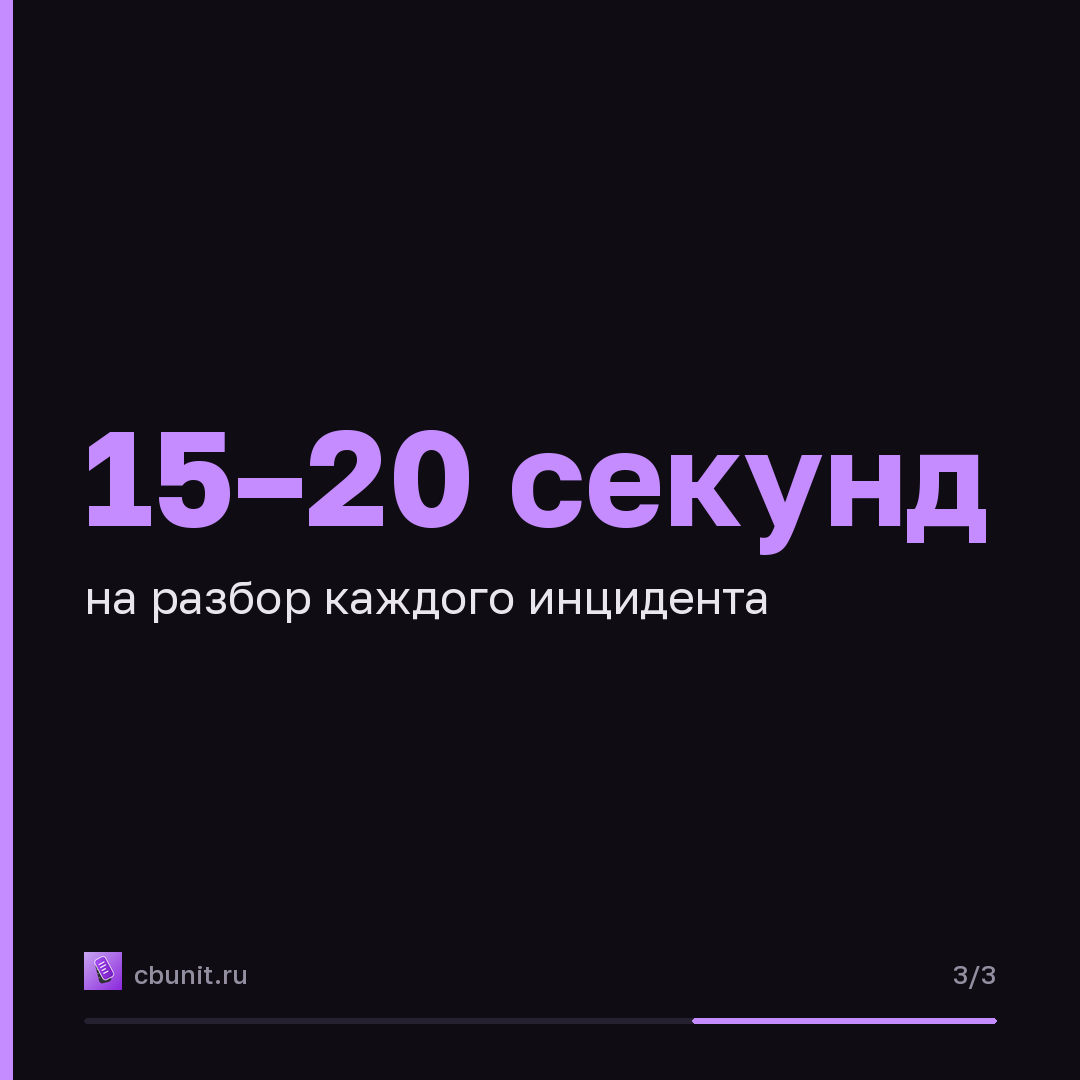
Positive Technologies внедрила каскад ИИ-моделей MaxPatrol O2 для обработки киберинцидентов. Нейросети автоматически закрывают 68% инцидентов. На разбор каждого инцидента уходит 15–20 секунд. По оставшимся инцидентам аналитики центра мониторинга (SOC) получают вердикт ИИ-агента с объяснением менее чем за 15 минут. Об этом SecPost сообщили в компании.
Типичный SOC обрабатывает около 3000 инцидентов в сутки. 63% инцидентов остаются неразобранными. Среди них могут скрываться признаки начала кибератаки. MaxPatrol O2 берет на себя разбор событий информационной безопасности (ИБ) и вынесение вердиктов.
Каскад ИИ-моделей повышает точность анализа
Каждая модель в составе MaxPatrol O2 повышает точность всего каскада. Их работу в компании сопоставляют с работой аналитиков SOC уровней L1 и L2. Сначала ML-модели за секунды оценивают каждый инцидент. Они автоматически закрывают ложные срабатывания. Инциденты, за которыми могут скрываться действия злоумышленников, передаются ИИ-агенту. Агент выдвигает гипотезу и проверяет ее по событиям из разных источников. После этого он выдает вердикт и формирует отчет для аналитика SOC. Отчет содержит перечень событий ИБ, собранных агентом, и похожие инциденты с вердиктами. Каждый факт в отчете прослеживается до исходного события. Уровень автономности можно задать. Можно включить автоматическое закрытие по отдельным классам инцидентов.
Команда разработки планирует увеличивать уровень автономности MaxPatrol O2. В перспективе доля инцидентов, требующих ручной работы аналитиков, сократится до 10%. Технологии MaxPatrol O2 уже используются в PT X — облачном решении Positive Technologies для мониторинга и реагирования на киберугрозы. Вердикты MaxPatrol O2 более чем на 98% совпадают с вердиктами PT X, сверенными с решениями аналитиков.
MaxPatrol O2 интегрируется с ИБ-продуктами
MaxPatrol O2 поставляется в облачной и в on-prem-редакции. Продукт интегрируется с инфраструктурными ИБ-продуктами. В связке со средствами обнаружения угроз он позволяет автоматически анализировать поступающие инциденты. Система отличает реальные атаки от ложных срабатываний. Она принимает решения по результатам расследования.
Коротко в карточках
Опубликовано в канале 15 октября, 15:12
Каждый материал сайта выходит в канале в тот же момент.
Источники · 2