Эксплуатируется критическая RCE-уязвимость CVE-2026-88771 в NetScaler
Критическая уязвимость CVE-2026-88771 эксплуатируется в NetScaler
Zscaler ThreatLabz зафиксировала активную эксплуатацию критической уязвимости CVE-2026-88771 в продуктах NetScaler Application Delivery Controller (ADC) и NetScaler Gateway. Уязвимость позволяет неаутентифицированным злоумышленникам выполнять произвольные команды на затронутых устройствах. Для эксплуатации не требуется включение дополнительных функций. Агентство по кибербезопасности и защите инфраструктуры США (CISA) добавило CVE-2026-88771 в свой каталог известных уязвимостей из-за сообщений об активной эксплуатации по всему миру. Также обнаружена уязвимость CVE-2026-107406, которая может привести к удаленному выполнению кода или отказу в обслуживании.
NetScaler ADC и Gateway распределяют трафик и обеспечивают безопасность
NetScaler ADC и NetScaler Gateway представляют собой продукты для управления доставкой приложений и обеспечения безопасности сетевой инфраструктуры. Они используются для балансировки нагрузки, управления трафиком, защиты от DDoS-атак и обеспечения безопасного удаленного доступа. Продукты применяются в корпоративных сетях для повышения производительности, доступности и безопасности приложений. Уязвимость CVE-2026-88771 затрагивает как локальные, так и облачные развертывания NetScaler ADC и Gateway.
Обновиться до 14.1-73.46 или 13.1-64.29
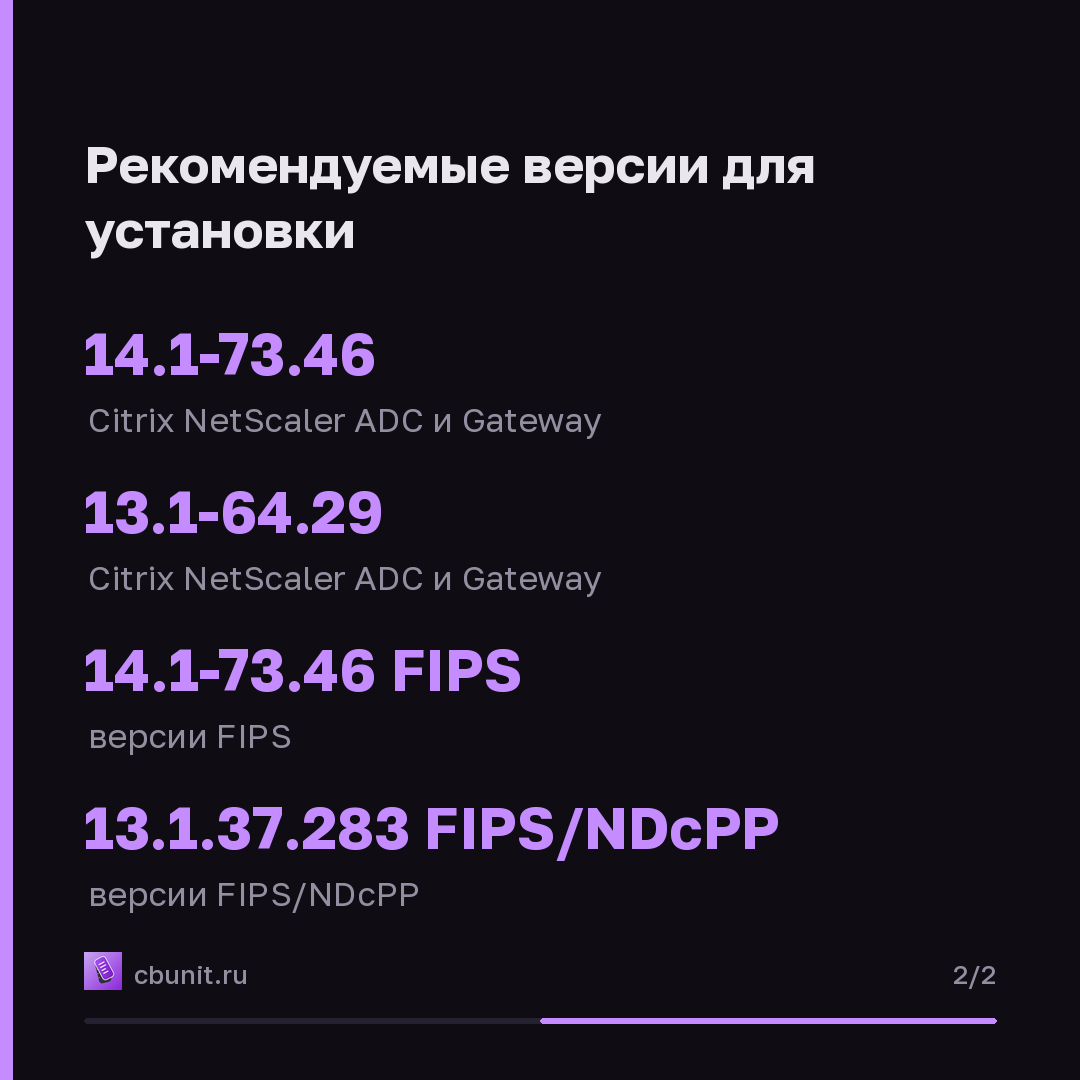
Уязвимость CVE-2026-88771 затрагивает Citrix NetScaler ADC и NetScaler Gateway. Рекомендуемые версии для установки или более поздние: Citrix NetScaler ADC и NetScaler Gateway 14.1-73.46, Citrix NetScaler ADC и NetScaler Gateway 13.1-64.29. Также существуют версии FIPS и NDcPP, для которых рекомендованы обновления: 14.1-73.46 FIPS и 13.1.37.283 FIPS/NDcPP соответственно. Уязвимость CVE-2026-107406 затрагивает устройства, сконфигурированные как SAML service provider или identity provider, в зависимости от версии программного обеспечения.
Изолировать устройства, собрать улики и обновиться
Организациям следует немедленно провести инвентаризацию всех устройств NetScaler, определить их версии и сетевую доступность. Перед обновлением необходимо сохранить улики: сделать снимок виртуальной машины, собрать логи syslog, пакет поддержки NetScaler и дампы ядра. Изолируйте потенциально скомпрометированные устройства от недоверенных сетей. Проведите поиск признаков компрометации с помощью предоставленных команд для проверки процессов, скриптов автозагрузки, cron-задач, файлов веб-сервера и логов ошибок. Проверьте целостность конфигурации, особенно наличие неожиданно включенных PHP или CGI. Ищите известные пути доступа и признаки использования эксплойта в логах HTTP. После локализации угрозы смените учетные данные, токены и сертификаты. Установите рекомендованные обновления Citrix.
Коротко в карточках
Опубликовано в канале 17 октября, 13:38
Каждый материал сайта выходит в канале в тот же момент.
Источник