PHP: новая RCE-уязвимость без патча требует ручного устранения
PHP-уязвимость CVE-2026-115560 требует ручного устранения
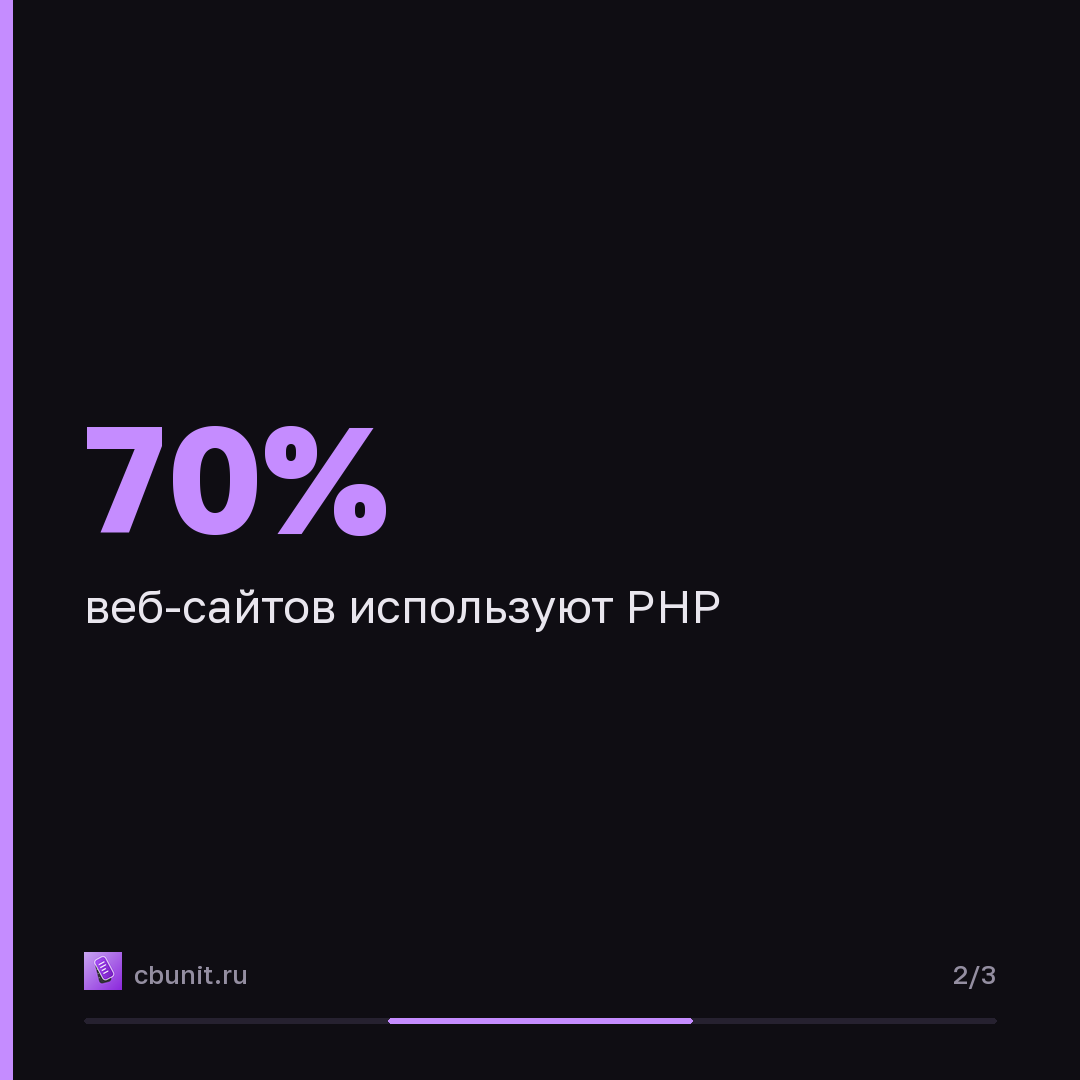
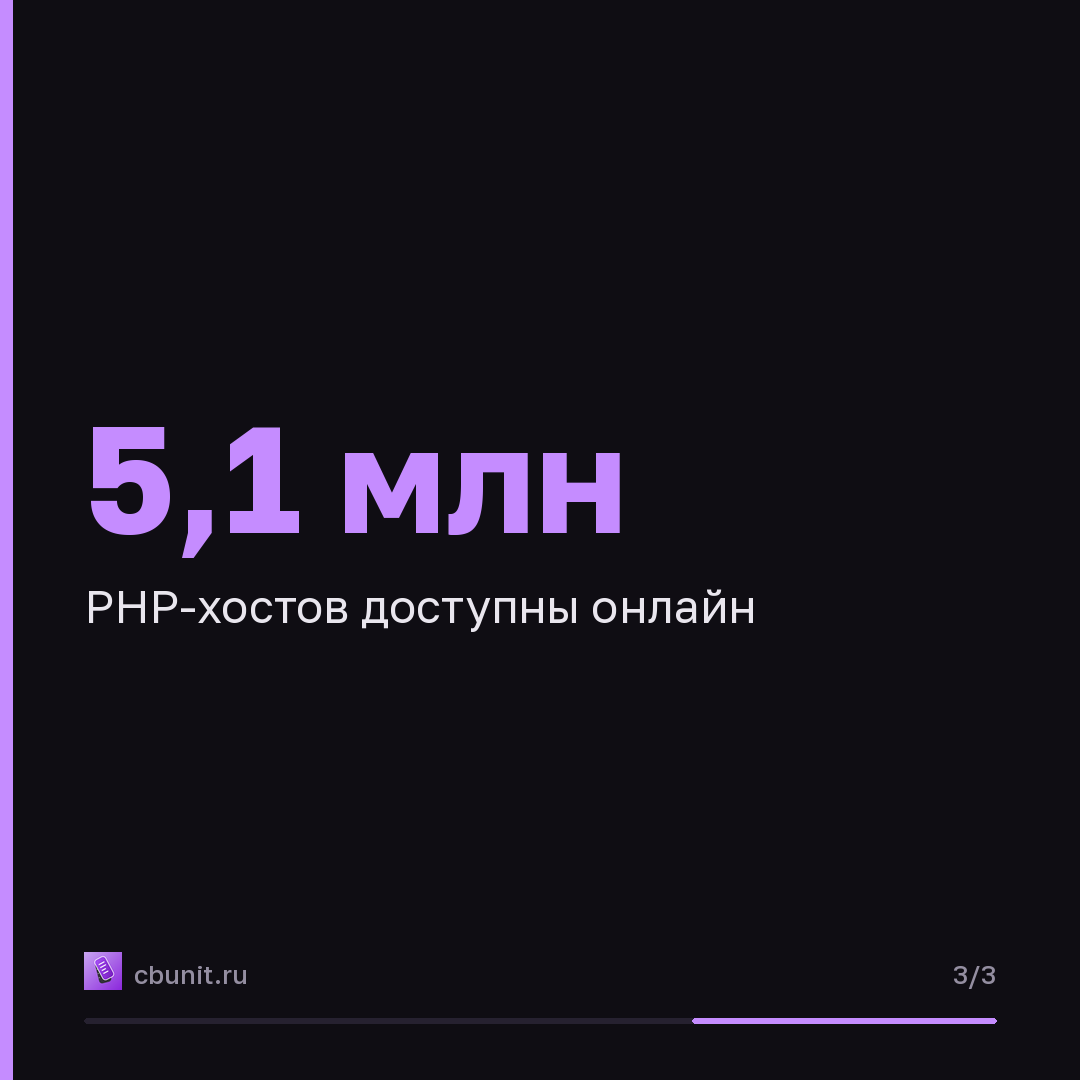
PHP-разработчики выпустили меры по смягчению последствий новой уязвимости удаленного выполнения кода (RCE). Уязвимость затрагивает системы с нестандартными конфигурациями и пока не имеет патча. PHP — язык веб-разработки с открытым исходным кодом. Он используется почти 70% веб-сайтов в интернете. По оценкам VirusTotal, более 5,1 миллиона PHP-хостов доступны онлайн. Примерно 3,8 миллиона имеют открытый для атак порт.
Продукт распределяет трафик между серверами приложений
PHP-уязвимость CVE-2026-115560 эксплуатируется при нацеливании на системы с необычным сочетанием конфигурации и кода приложения. Для эксплуатации необходимо, чтобы приложение установило session.serialize_handler в php_binary или php_serialize в конфигурации. Затем оно должно переключить его на php во время выполнения с помощью ini_set(). Это должно произойти до вызова session_start(). Также должна быть включена функция отслеживания загрузки сессий (session upload progress).
Облачные установки закрыты, локальные обновляются вручную
Приложения, которые не меняют обработчик сериализации во время выполнения, могут сохранить функцию отслеживания загрузки сессий включенной. Поскольку такая настройка маловероятна на практике, PHP-команда обрабатывает уязвимость в рамках обычного цикла выпуска. Полный отчет по CVE-2026-115560 появится со следующим релизом. Доступность патча ожидается в рамках следующего релиза. До выхода патча PHP-разработчики предложили установить session.upload_progress.enabled=0. Если эта мера уже применена, дальнейших действий не требуется.
Устранение CVE-2026-109618 и CVE-2026-109619 требует установки патча
Уязвимость CVE-2026-115560 требует ручного устранения до выхода патча. Ранее были исправлены две критические RCE-уязвимости, отслеживаемые как PHP2Shell (CVE-2026-109618 и CVE-2026-109619). Их исправление было выпущено в среду. До выхода патчей для PHP2Shell некоторые компании обнаружили неудачные попытки эксплуатации. Это произошло после утечки деталей об уязвимостях, включая идентификаторы CVE и рекомендации по смягчению последствий. Атакующие начали использовать уязвимости PHP2Shell за четыре дня до выпуска патчей. Различные полезные нагрузки и инфраструктура анонимизации указывают на нескольких злоумышленников. Анализ продолжается, неясно, были ли атаки успешны. PHP2Shell подвергается широким попыткам эксплуатации в дикой природе. Активность после раскрытия уязвимости ограничивалась сканированием, фингерпринтингом и использованием нерабочих эксплойтов. Компромиссы не зафиксированы. Ожидается появление рабочих PoC или успешной эксплуатации.
Коротко в карточках
Опубликовано в канале 23 октября, 20:36
Каждый материал сайта выходит в канале в тот же момент.
Источники · 2