ShinyHunters эксплуатируют SSRF и RCE в Oracle PeopleSoft
Злоумышленники получили удалённое выполнение кода через цепочку уязвимостей
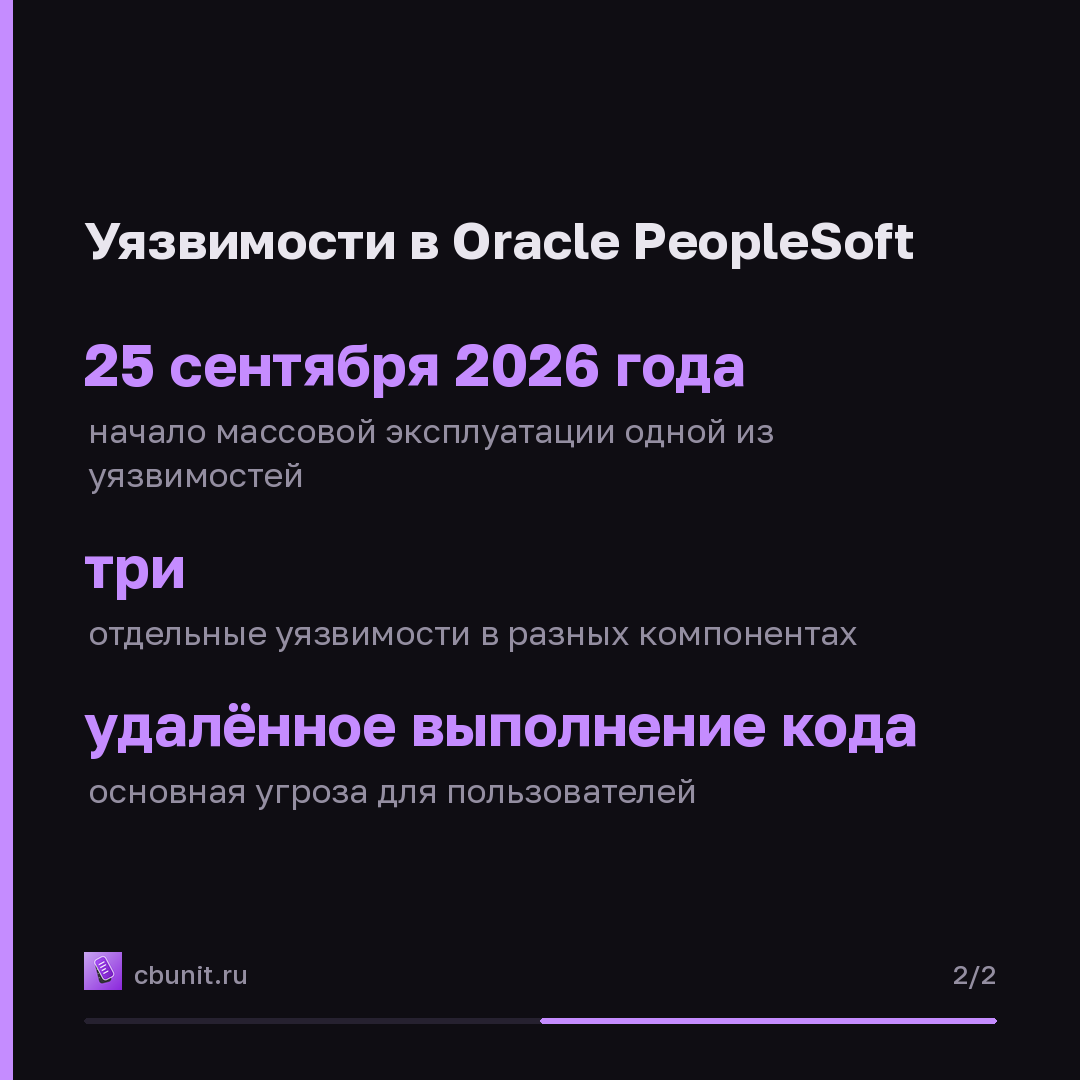
Группа ShinyHunters активно использует уязвимости в Oracle PeopleSoft. Исследователи TrendAI впервые сообщили об этих проблемах Oracle 10 июня 2026 года. Oracle выпустила патч, но исследователи выделили три отдельные уязвимости в разных компонентах PeopleSoft. Сейчас ведётся координация с Oracle для назначения отдельных CVE каждому из них. Уязвимость CVE-2026-35273 находится под массовой эксплуатацией с 25 сентября 2026 года.
PeopleSoft Integration Gateway и Environment Management Hub подверглись атакам
В атаках задействованы два основных компонента PeopleSoft, работающих как приложения Oracle WebLogic. Первый — PeopleSoft Environment Management Hub (PSEMHUB), часть Oracle Environment Management Framework. Он реализует метод validateClient для ограничения доступа к своей функциональности. Второй компонент — PeopleSoft Integration Gateway (PSIGW), который отвечает за обмен сообщениями между сервером PeopleSoft и внешними системами. PSIGW использует HttpListeningConnector для обработки входящих HTTP-запросов и их передачи на целевой URL.
Уязвимости позволяют обходить защиту и выполнять код
Первая уязвимость — Server-Side Request Forgery (SSRF) в PSIGW (ZDI-CAN-31816). Она позволяет злоумышленникам отправлять запросы, которые удовлетворяют логике validateClient. Атакующий может контролировать URL и полный пакет данных для отправки. Метод validateClient проверяет IP-адрес и имя хоста клиента, сверяя их со списком разрешённых в файле allowedhosts.properties. По умолчанию в этом файле присутствует запись localhost, что позволяет обойти проверку.
Вторая уязвимость — External Control of File Path в PSEMHUB (ZDI-CAN-31818). После получения доступа к PSEMHUB через SSRF, злоумышленники могут использовать её для записи произвольных данных в файловую систему сервера. Обработчик ExecuteProcessActivityCommand позволяет указать как содержимое файла, так и абсолютный путь для его записи. Атакующие записывают веб-шелл в директорию PSEMHUB WAR, что приводит к удалённому выполнению кода с правами учётной записи службы PeopleSoft.
Третья уязвимость — Deserialization of Untrusted Data в PSEMHUB (ZDI-CAN-31817). С помощью уязвимости записи файлов злоумышленник может создать вредоносный XML-файл в директории [docroot]/envmetadata/data/environment/. При следующей инициализации HubServlet класса PSEMHUB происходит десериализация этого XML-файла. Java XMLDecoder выполняет код, указанный в XML, до возникновения исключения. Этот вектор не требует записи JSP веб-шелла и менее заметен для стандартных средств обнаружения.
Обновиться до версии с исправлениями или применить плагин безопасности
Oracle выпустила патч для устранения этих уязвимостей. Пользователям Oracle PeopleSoft рекомендуется установить обновление. Исследователи TrendAI координируют с Oracle дальнейшее назначение отдельных CVE для каждой из трёх уязвимостей, чтобы обеспечить более точную идентификацию и управление рисками. Комбинация SSRF и уязвимости выполнения кода позволяет полностью скомпрометировать затронутые экземпляры PeopleSoft.
Коротко в карточках
Опубликовано в канале 27 октября, 21:35
Каждый материал сайта выходит в канале в тот же момент.
Источник