Число вредоносных программ для macOS выросло в шесть раз
Число вредоносных программ для macOS увеличилось в шесть раз
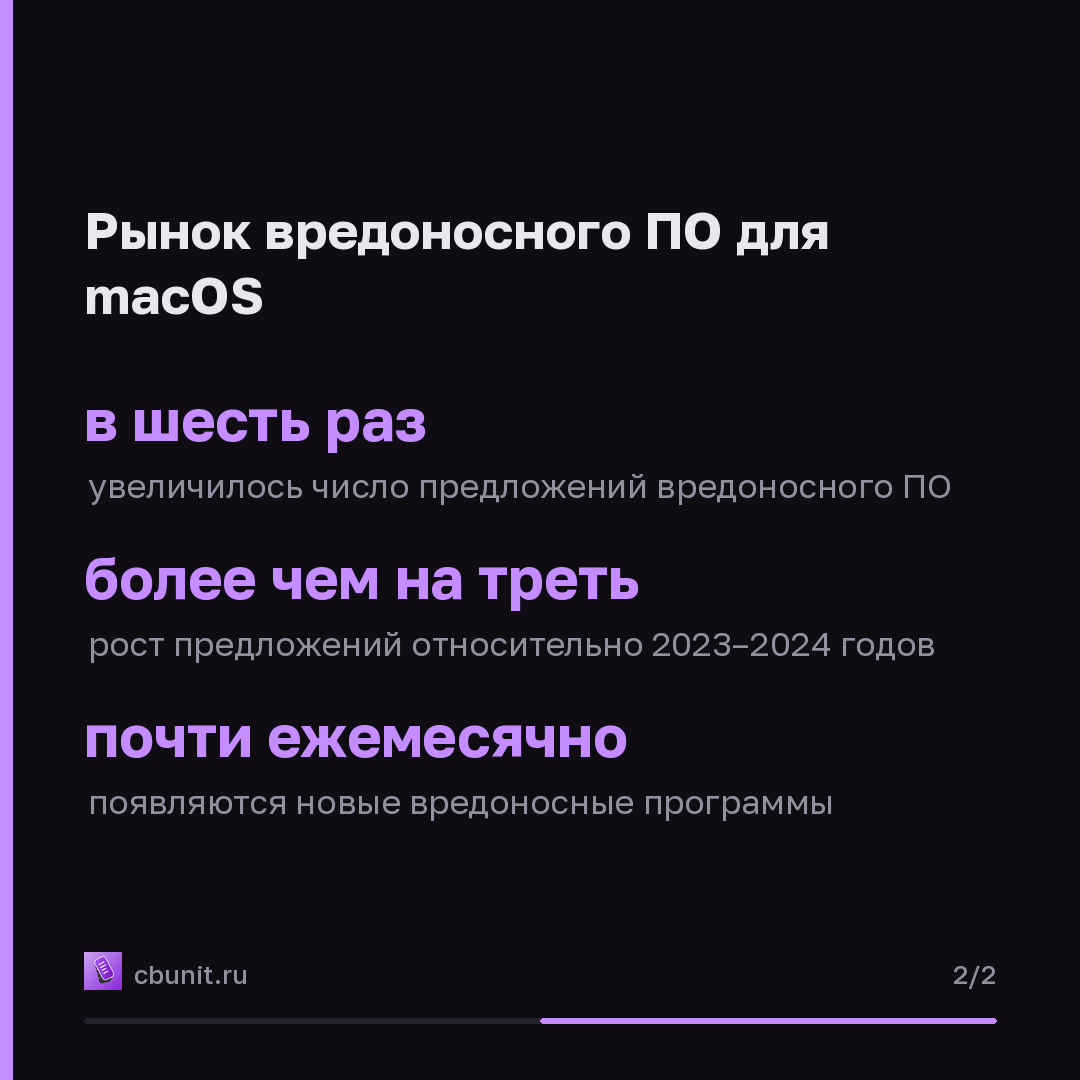
Эксперты BI.ZONE Threat Intelligence зафиксировали шестикратный рост числа предложений вредоносного ПО для macOS по сравнению с 2025 годом. Анализ теневых площадок показал увеличение предложений более чем на треть относительно 2023–2024 годов. Динамика указывает на переход от штучных лотов к регулярному предложению новых вредоносных программ. Ранее инструменты для macOS выпускались эксклюзивно, теперь лоты появляются почти ежемесячно.
Комплексные RAT- и C2-платформы заменили стиллеры
Структура рынка вредоносного ПО для macOS изменилась. Вместо простых стиллеров, похищавших данные браузеров и криптокошельков, стали чаще продаваться комплексные RAT- (Remote Access Trojan) и C2-платформы (Command and Control). Отдельной нишей стали сервисы обхода защиты Apple. Операторы вредоносного ПО пользуются услугами по подписи и нотаризации macOS-приложений. Стоимость таких услуг составляет около $1 500. Они позволяют ослабить встроенные защитные механизмы платформы, включая Gatekeeper и XProtect.
Распространение вредоносного ПО использует социальную инженерию
В качестве распространения вредоносного ПО все чаще используется социальная инженерия. Пользователей убеждают открыть файл или вручную выполнить команду в терминале. Сценарии включают ClickFix-подобные атаки и обход карантина. Технический уровень инструментов растет. Поддержка архитектуры Apple Silicon стала стандартом. В описаниях предложений заявляются разработка на Rust, полиморфная обфускация и использование нативных API операционной системы. Также упоминаются механизмы обнаружения виртуализации и скрытые каналы управления. Текущие характеристики остаются заявлениями продавцов и не подтверждены реальными образцами.
Обновление операционной системы и приложений защищает от угроз
Пользователям macOS следует регулярно обновлять операционную систему и установленные приложения. Это помогает закрыть известные уязвимости, которые могут использоваться злоумышленниками. Важно проявлять осторожность при работе с файлами и командами, полученными из ненадежных источников. Использование антивирусного программного обеспечения с актуальными базами данных также повышает уровень защиты. Необходимо критически оценивать предложения и информацию, полученную на теневых площадках, так как заявленные характеристики вредоносного ПО могут не соответствовать действительности.
Коротко в карточках
Опубликовано в канале 28 октября, 15:06
Каждый материал сайта выходит в канале в тот же момент.
Источник