Hitachi Energy CoreTec: уязвимости позволяют выполнять команды и повышать привилегии
Hitachi Energy CoreTec позволяет выполнять команды и повышать привилегии
Hitachi Energy сообщила об уязвимостях в продукте CoreTec. Уязвимости позволяют злоумышленникам выполнять команды на устройстве и повышать свои привилегии. Успешная эксплуатация может повлиять на конфиденциальность, целостность и доступность продукта. Компания выпустила исправления для устранения этих проблем.
CoreTec распределяет трафик и управляет конфигурацией
Hitachi Energy CoreTec — это продукт, используемый в энергетическом секторе. Он применяется в критически важной инфраструктуре по всему миру. Продукт отвечает за управление конфигурацией и сетевым трафиком. Уязвимости затрагивают версии CoreTec5 и CoreTec4. Продукт используется в энергетическом секторе, штаб-квартира компании находится в Швейцарии.
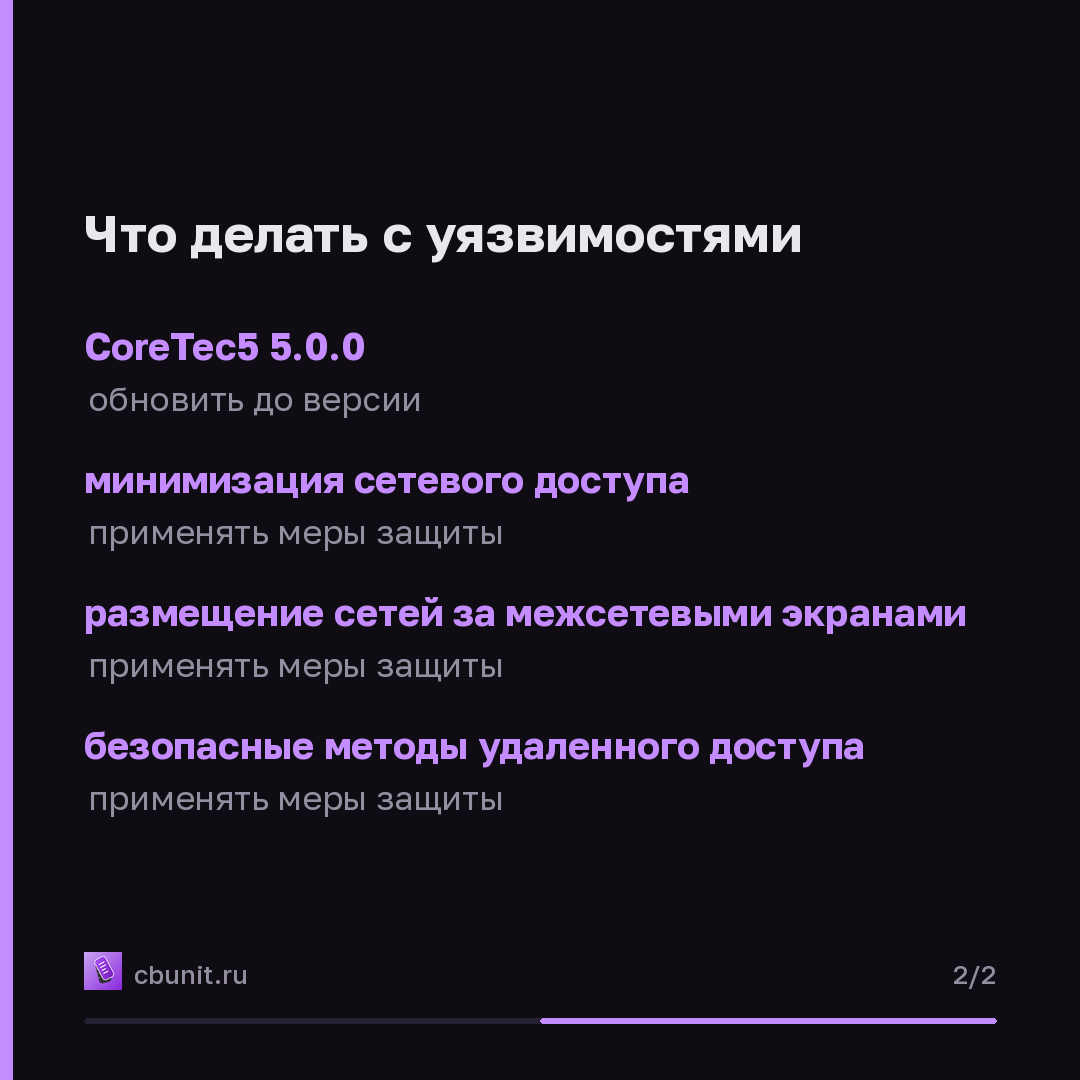
Обновиться до CoreTec5 версии 5.0.0
Уязвимость CVE-2026-13162 позволяет аутентифицированным пользователям с определенными ролями выполнять произвольные системные команды. Уязвимость находится в обработчике синхронизации времени демона конфигурации. При обработке обновлений конфигурации временной зоны демон создает командную строку, объединяя пользовательский ввод без очистки или проверки. Уязвимость затрагивает CoreTec5 версий 3.4.0 и ниже, а также CoreTec4 версий 3.4.0 и ниже. Исправление доступно в версии CoreTec5 5.0.0.
Уязвимость CVE-2026-43284 позволяет локальному непривилегированному пользователю повысить свои привилегии до root. Уязвимость находится в подсистеме IPsec ESP (esp4) ядра Linux, используемого в CoreTec5. Злоумышленник может создать пакет, который заставит ядро расшифровать данные непосредственно в страницы памяти, которыми оно не владеет. Это включает кэшированные копии привилегированных двоичных файлов операционной системы. Когда один из этих двоичных файлов выполняется, внедренный код злоумышленника работает с привилегиями root. Уязвимость затрагивает CoreTec5 версий 3.4.0 и ниже, а также CoreTec4 версий 3.4.0 и ниже. Исправление доступно в версии CoreTec5 5.0.0.
Установить обновление до версии 5.0.0
Hitachi Energy рекомендует обновить продукт до версии CoreTec5 5.0.0. Также следует применять общие меры по смягчению последствий. К ним относятся минимизация сетевого доступа к устройствам и системам управления, размещение сетей управления за межсетевыми экранами и использование более безопасных методов удаленного доступа, таких как VPN. Необходимо проводить оценку воздействия и рисков перед развертыванием мер защиты. Организации, наблюдающие подозрительную активность, должны следовать установленным процедурам и сообщать о находках в CISA.
Коротко в карточках
Опубликовано в канале 29 октября, 18:04
Каждый материал сайта выходит в канале в тот же момент.
Источник