Warp Panda эксплуатирует 0-day в VMware ESX для сокрытия следов
Агентство CISA добавило CVE-2026-41709 в каталог эксплуатируемых уязвимостей
Агентство по кибербезопасности и защите инфраструктуры США (CISA) внесло в каталог известных эксплуатируемых уязвимостей (KEV) уязвимость в продуктах VMware от Broadcom. CrowdStrike выявил, что эту уязвимость использовала группа Warp Panda, связанная с Китаем. Атаки были нацелены на юридический сектор США.
VMware ESX использует CVE-2026-41709 для сокрытия следов
Уязвимость CVE-2026-41709 (CVSS 2.7) представляет собой недостаточное логирование. Она позволяет злоумышленнику с правами администратора выполнять действия без записи в журнал. Это затрудняет аудит и обнаружение вторжений.
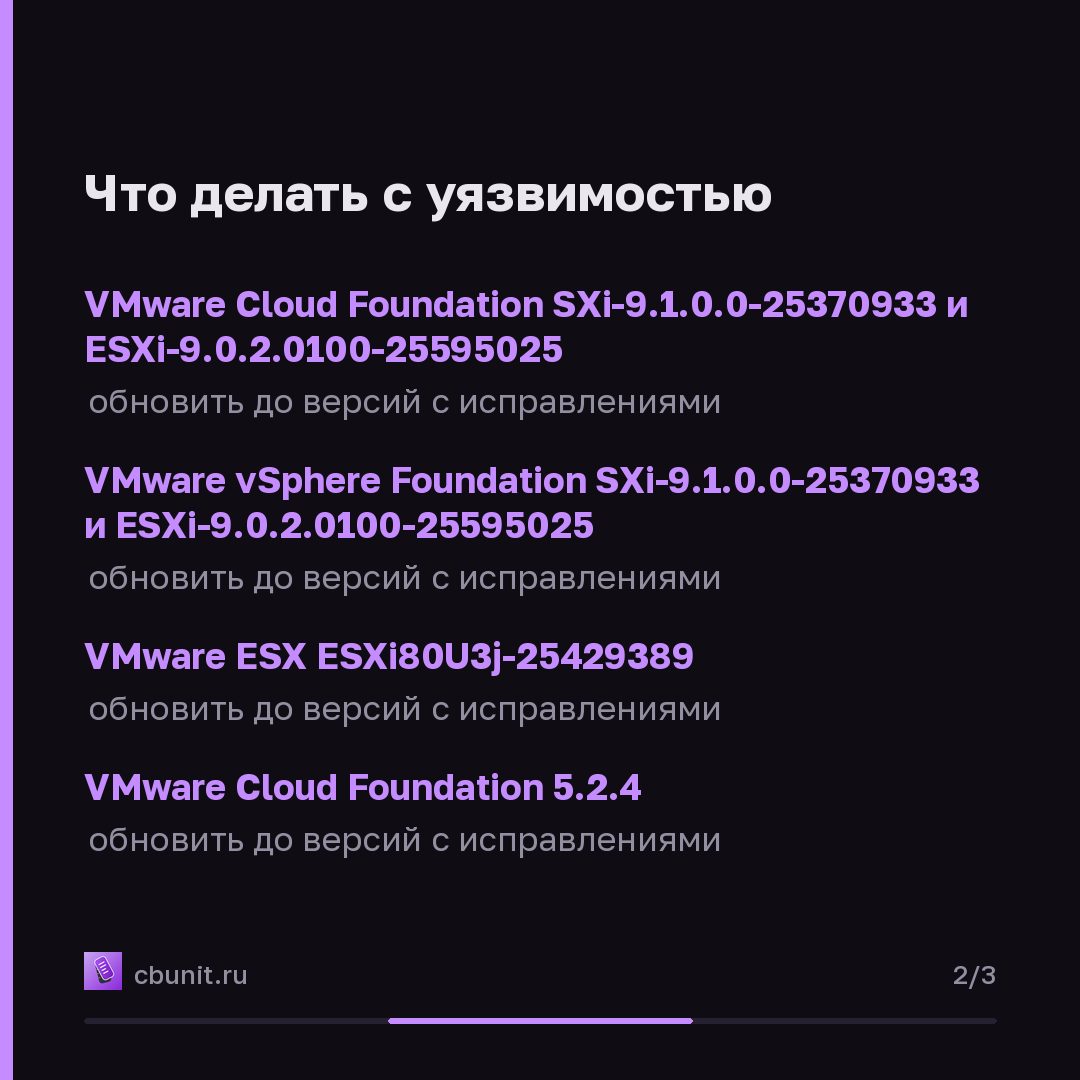
Обновиться до версий с исправлениями или установить патч безопасности
Broadcom устранила уязвимость в следующих версиях:
- VMware Cloud Foundation SXi-9.1.0.0-25370933 и ESXi-9.0.2.0100-25595025
- VMware vSphere Foundation SXi-9.1.0.0-25370933 и ESXi-9.0.2.0100-25595025
- VMware ESX ESXi80U3j-25429389
- VMware Cloud Foundation 5.2.4
- VMware Telco Cloud Platform ESXi80U3j-25429389
Уязвимость была использована Warp Panda в начале 2026 года как 0-day. Группа Warp Panda, также известная как Armory Castle, Clay Typhoon и VerdantBamboo, ранее эксплуатировала уязвимости в Citrix NetScaler и Ivanti Connect Secure. Недавно Mandiant связала эту группу с эксплуатацией уязвимости в BeyondTrust Remote Support (CVE-2026-102764, CVSS 9.3) для доставки вредоносных программ SAWFLY и BARECLAW.
Warp Panda использует уязвимости в интернет-ориентированных устройствах для получения первоначального доступа. Затем группа переходит к средам VMware vCenter для развертывания кастомного вредоносного ПО, такого как BRICKSTORM и SharpStorm. Это позволяет ей сохранять постоянный доступ незаметно.
В некоторых случаях злоумышленники нацеливались на облачные сервисы для извлечения токенов сессий пользователей. Это позволяло им получать доступ к средам Microsoft 365 без срабатывания оповещений. В одном из случаев Warp Panda зарегистрировала новое устройство многофакторной аутентификации (MFA) для скомпрометированного аккаунта. Это обеспечивало постоянный доступ даже после смены пароля.
Применить исправления до 11 ноября 2026 года
CISA рекомендует федеральным агентствам исполнительной власти США применить исправления для уязвимости CVE-2026-41709 до 11 ноября 2026 года. Юридический сектор является привлекательной целью для Warp Panda из-за концентрации конфиденциальной информации о клиентах и стратегиях.
Коротко в карточках
Опубликовано в канале 29 октября, 12:06
Каждый материал сайта выходит в канале в тот же момент.
Источники · 2