Атаки с эксплойтами в РФ выросли на 24% в 2026 году
Киберинциденты в России выросли на 54% за первое полугодие 2026 года
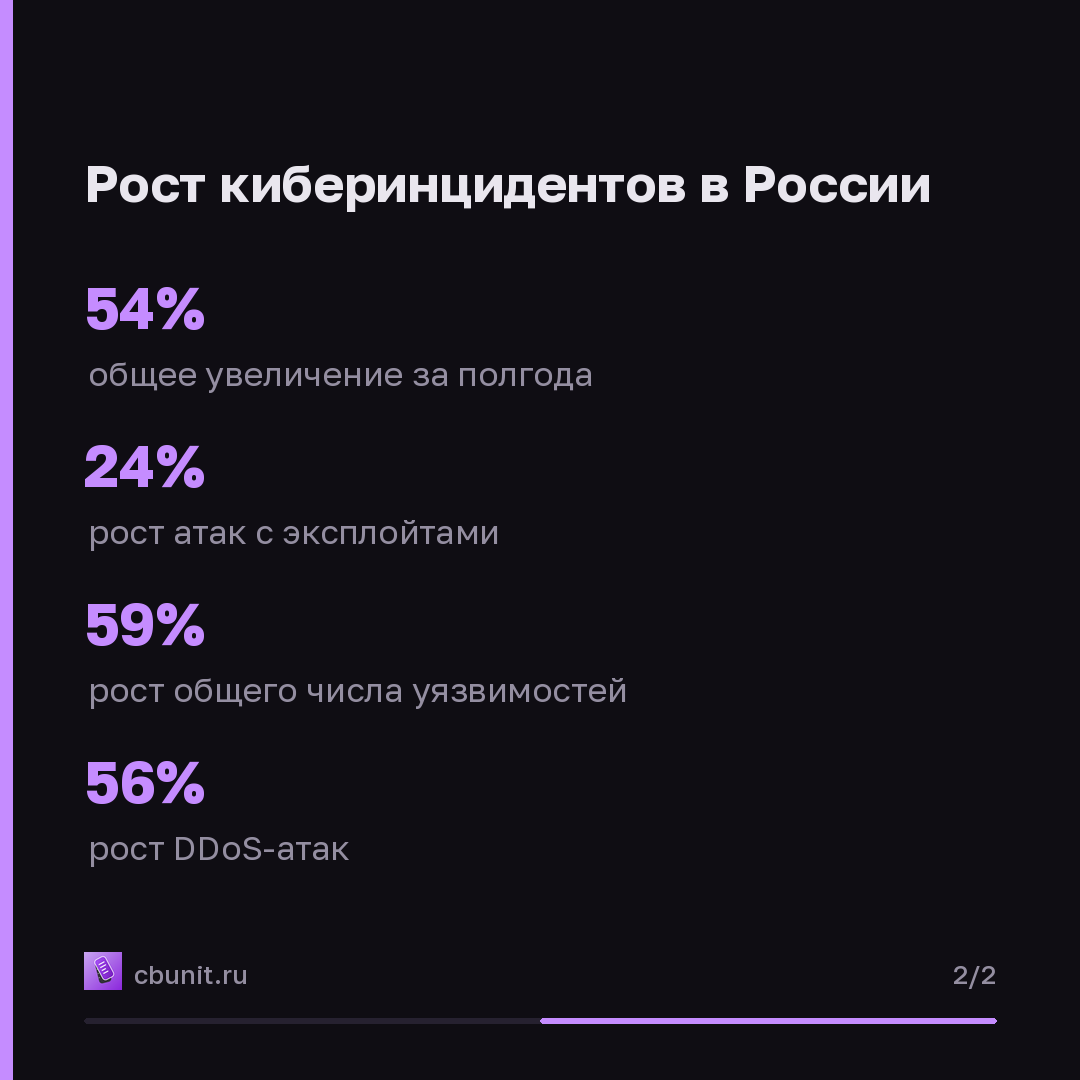
Общее количество киберинцидентов в российских организациях увеличилось на 54% в первом полугодии 2026 года по сравнению с аналогичным периодом 2025 года. Такие данные представила «Лаборатория Касперского» в бюллетене «Киберпульс.Россия». Рост числа атак с использованием эксплойтов, использующих уязвимости в программном обеспечении, составил 24%. Общее количество уязвимостей выросло на 59%, а критических — почти на 50%. Злоумышленники также стали чаще использовать бэкдоры для получения несанкционированного удалённого доступа, что показало рост в 8%.
Атаки с эксплойтами используют уязвимости ПО и бэкдоры для закрепления в сети
Рост числа атак с эксплойтами отражает сдвиг к быстрым взломам уязвимых сервисов. Злоумышленники используют вредоносные программы, эксплуатирующие уязвимости в программном обеспечении. Бэкдоры позволяют получить несанкционированный удалённый доступ и используются для «тихого» закрепления в сети. Это следствие роста количества уязвимостей нулевого дня и распространения технологий автоматизированного сканирования. Готовые эксплойты встраиваются в скрипты, что повышает риск взлома для организаций, не успевших обновить ПО. Атаки через протокол удалённой работы (RDP) также показали рост на 3%. DDoS-атаки продолжают расти быстрыми темпами, увеличившись на 56%. Злоумышленники активно используют искусственный интеллект для масштабирования атак и автоматизации рутинных задач. ИИ также применяется для создания убедительных схем социальной инженерии. В то же время ИИ помогает организациям проактивно выявлять угрозы, искать уязвимости и ускорять реагирование.
Атаки касаются всех российских организаций, использующих уязвимое ПО
Рост числа киберинцидентов и атак с использованием эксплойтов затрагивает все российские организации. Особую опасность представляют уязвимости в программном обеспечении, которые злоумышленники эксплуатируют с помощью вредоносных программ. Бэкдоры используются для закрепления в сети и дальнейшего вымогательства или шпионажа. Возвращение RDP-атак в список значимых угроз связано с относительной простотой этого вектора первоначального доступа. Организации, которые не успели обновить своё программное обеспечение, рискуют столкнуться со взломом инфраструктуры. Для противостояния киберугрозам необходимо внедрять инструменты на основе ИИ безопасно.
Обновлять ПО и внедрять ИИ-инструменты для защиты
Организации должны своевременно обновлять программное обеспечение для защиты от взлома инфраструктуры. Необходимо внедрять инструменты на основе искусственного интеллекта для проактивного выявления угроз, поиска уязвимостей и ускорения реагирования. Безопасное внедрение ИИ-инструментов повышает эффективность команд информационной безопасности. Статистика основана на данных Kaspersky Managed Detection and Response, Kaspersky GReAT, базы знаний «Лаборатории Касперского» (включая CVE, GHSA и BDU) и Kaspersky DDoS Protection.
Коротко в карточках
Опубликовано в канале 30 октября, 13:05
Каждый материал сайта выходит в канале в тот же момент.
Источники · 2