Schneider Electric NetBotz: удалённое выполнение кода через уязвимости ОС и SQL-инъекции
Уязвимости в NetBotz 5 750/755 позволяют выполнять команды ОС и SQL-инъекции
Schneider Electric подтвердила наличие множественных уязвимостей в своих продуктах NetBotz 5 750 и 755. Эти устройства используются для мониторинга окружающей среды и безопасности, включая контроль температуры, влажности, протечек, дыма, вибрации, состояния дверей и видео. Неустранение уязвимостей может привести к удаленному выполнению произвольного кода в локальной сети. Это, в свою очередь, может позволить злоумышленникам манипулировать устройством и получать несанкционированный доступ к данным.
NetBotz 5 750/755 осуществляют мониторинг среды и безопасности
Продукты Schneider Electric NetBotz 5 750 и 755 представляют собой системы мониторинга. Они отслеживают такие параметры, как температура, влажность, протечки, дым и вибрация. Устройства также контролируют состояние дверей и ведут видеонаблюдение. Эти функции помогают обеспечивать безопасность и контролировать условия эксплуатации критически важной инфраструктуры. К таким объектам относятся объекты коммерческой недвижимости, производства и информационных технологий. Продукты развернуты по всему миру. Штаб-квартира компании Schneider Electric находится во Франции.
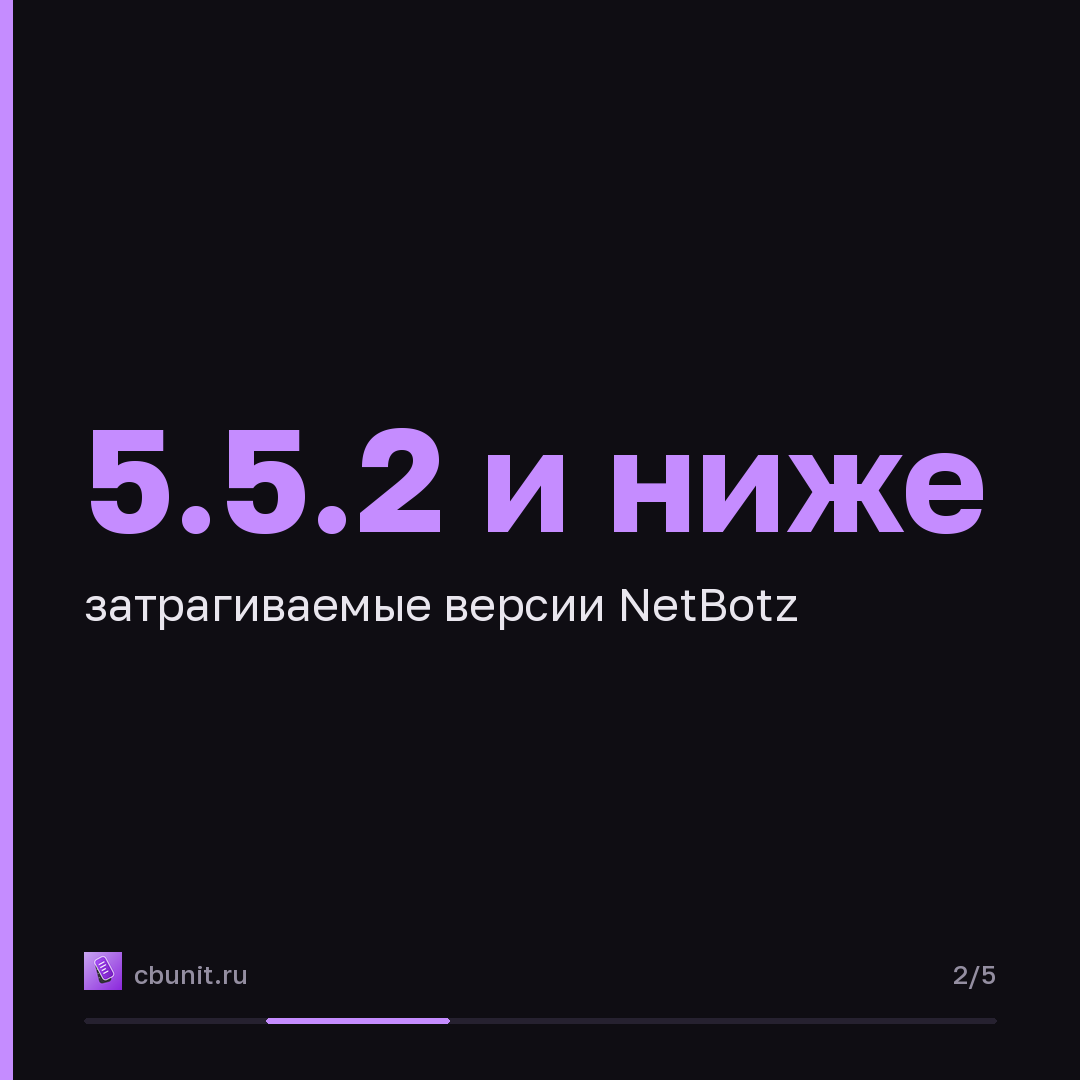
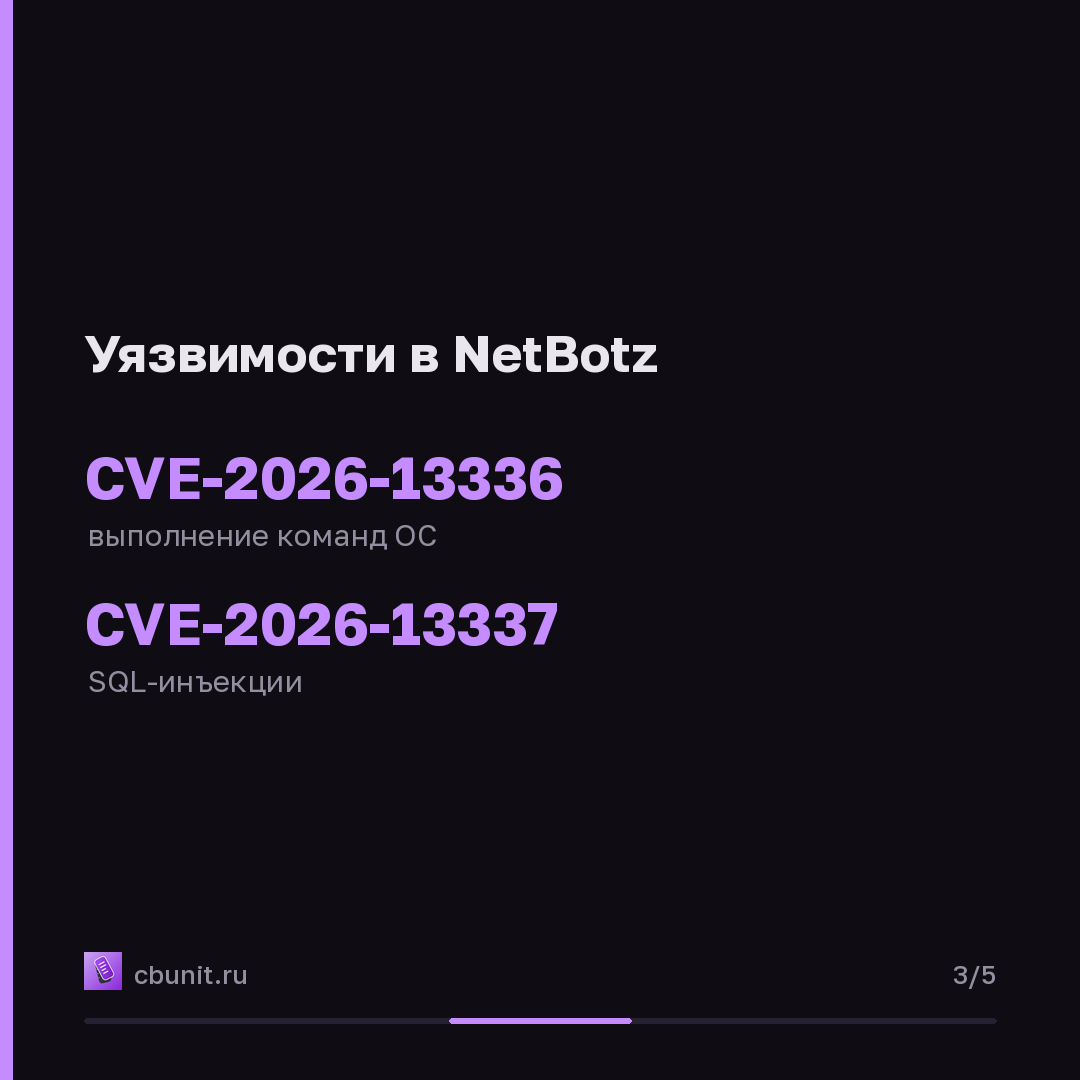
Уязвимости CVE-2026-13336 и CVE-2026-13337 затрагивают версии 5.5.2 и ниже
Уязвимость CVE-2026-13336 относится к категории «Ненадлежащая нейтрализация специальных элементов, используемых в команде ОС» (CWE-78). Она позволяет выполнять команды операционной системы Linux при восстановлении измененного резервного файла. Уязвимость CVE-2026-13337 классифицируется как SQL-инъекция через Hibernate (CWE-564). Она дает возможность внедрять вредоносные HQL-запросы в базу данных NetBotz. Для эксплуатации CVE-2026-13336 требуется модифицированный файл резервной копии. Для CVE-2026-13337 — доступ к веб-интерфейсу или веб-сервису устройства. Обе уязвимости затрагивают продукты NetBotz 5 750 и 755 версий 5.5.2 и ниже. Уязвимость CVE-2026-13336 имеет базовую оценку CVSS 6.4 (средний уровень опасности). Уязвимость CVE-2026-13337 имеет оценку CVSS 4.6 (также средний уровень опасности).
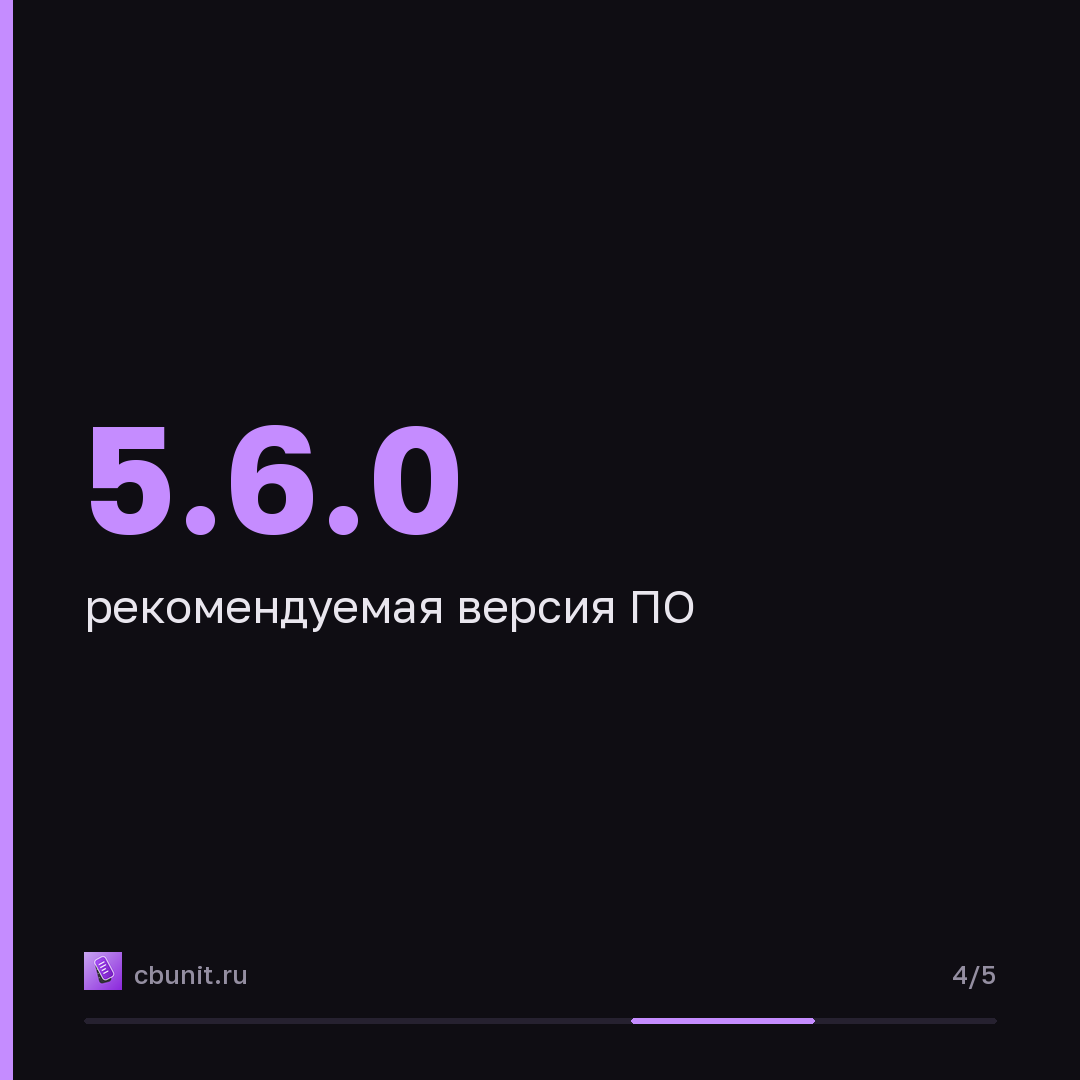
Обновиться до версии 5.6.0 или использовать защитные меры
Schneider Electric выпустила версию 5.6.0 для продуктов NetBotz 5 750/755, которая устраняет выявленные уязвимости. Пользователям рекомендуется загрузить и установить данное обновление с официального сайта компании. После установки система автоматически перезагрузится. Проверить успешность обновления можно в графическом интерфейсе, выбрав опцию «About NetBotz». Schneider Electric также рекомендует применять общие меры кибербезопасности. К ним относятся изоляция сетей промышленных систем управления и удаленных устройств за межсетевыми экранами. Необходимо ограничить доступ к системам управления и компонентам. Следует использовать безопасные методы удаленного доступа, такие как виртуальные частные сети (VPN). Рекомендуется минимизировать сетевую доступность устройств управления и систем, не предоставляя к ним доступ из интернета.
Коротко в карточках
Опубликовано в канале 17 сентября, 20:33
Каждый материал сайта выходит в канале в тот же момент.
Источник: CISA