Viidure Dashcam: утечка данных и удалённое выполнение кода из-за жёстко закодированных ключей
Облачное хранилище Viidure Dashcam уязвимо из-за неправильных разрешений и жёстко закодированных учётных данных
Уязвимости в приложении Viidure Dashcam Android Application позволяют злоумышленникам получать доступ, изменять или удалять конфиденциальные пользовательские данные и критически важные системные файлы. Это ставит под угрозу работу всей платформы.
Viidure Dashcam Android Application хранит данные в облаке с публичным доступом
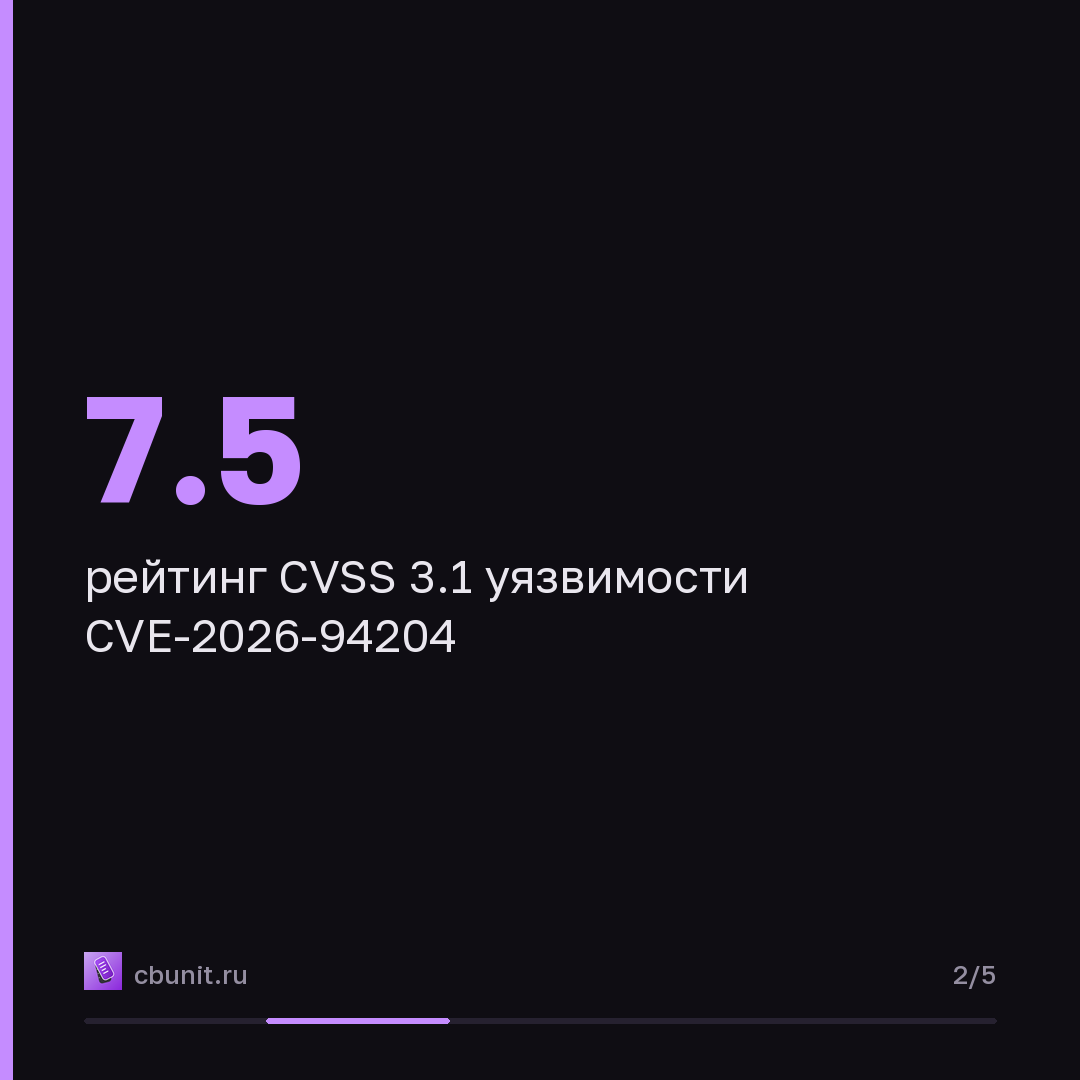
Уязвимость CVE-2026-94204 связана с неправильной конфигурацией центрального облачного хранилища. Разрешения на чтение установлены как публичные, что обеспечивает несанкционированный доступ ко всем хранимым объектам. Поскольку это хранилище используется совместно всей платформой, конфиденциальные записи пользователей, видеозаписи с видеорегистраторов, пакеты приложений и файлы прошивок становятся доступны любому пользователю в интернете. Уязвимость имеет рейтинг CVSS 3.1 — 7.5 (HIGH), CVSS 4.0 — 8.7 (HIGH).
Приложение Viidure Dashcam содержит жёстко закодированные учётные данные для доступа к облачному хранилищу
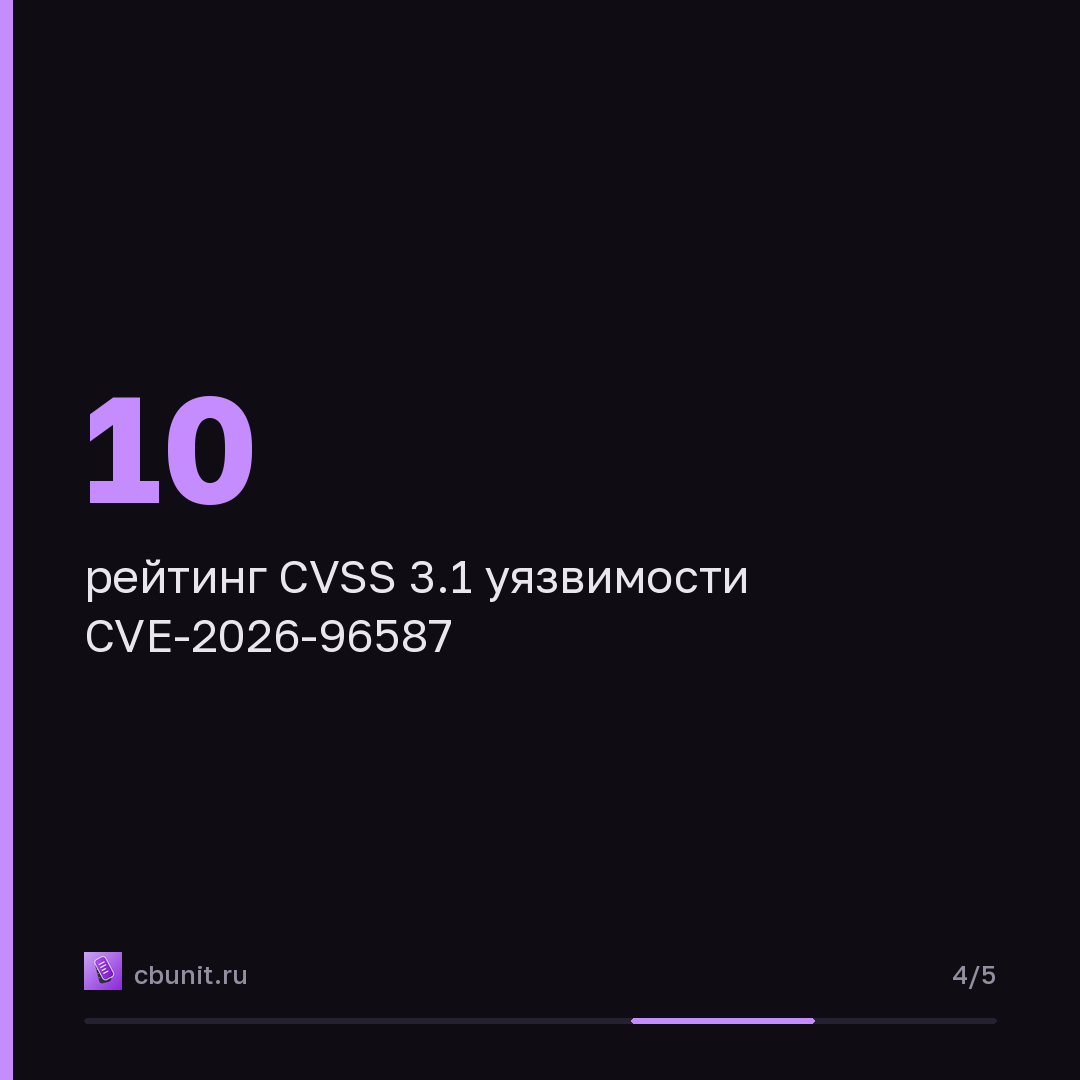
Уязвимость CVE-2026-96587 заключается во встраивании постоянных учётных данных для облачного хранилища в исходный код приложения в открытом виде. Эти учётные данные предоставляют полный доступ к критически важным хранилищам платформы. Злоумышленники могут читать, изменять или удалять операционные файлы, такие как прошивки и бинарные файлы приложений. Уязвимость имеет рейтинг CVSS 3.1 — 10 (CRITICAL), CVSS 4.0 — 10 (CRITICAL).
Пользователям Viidure Dashcam Android Application следует связаться с поддержкой для получения информации
Уязвимы версии Viidure Dashcam Android Application. Компания Viidure не предоставила исправлений и не ответила на попытки координации со стороны CISA. Пользователям затронутых версий рекомендуется связаться со службой поддержки Viidure по адресу https://viidure.app/. CISA рекомендует минимизировать сетевую доступность устройств и систем управления, изолировать их за межсетевыми экранами и использовать более безопасные методы удалённого доступа, такие как VPN. Организациям следует проводить анализ влияния и оценку рисков перед внедрением мер защиты. При обнаружении подозрительной активности необходимо следовать внутренним процедурам и сообщать о находках в CISA.
Коротко в карточках
Опубликовано в канале 29 сентября, 20:07
Каждый материал сайта выходит в канале в тот же момент.
Источник: CISA