GitLab CE/EE: критическая уязвимость CVE-2026-97229 позволяет выполнить код
GitLab исправил критическую уязвимость CVE-2026-97229
12 октября 2026 года GitLab выпустил обновления для Community Edition (CE) и Enterprise Edition (EE). Исправления коснулись 24 проблем безопасности. Среди них критическая уязвимость, позволяющая неаутентифицированному злоумышленнику выполнить произвольный код на сервере.
GitLab CE/EE распределяет код между серверами
GitLab — это платформа для управления жизненным циклом разработки программного обеспечения. Продукт используют разработчики и команды для совместной работы над кодом, управления версиями, автоматизации процессов сборки и тестирования. Обновления касаются локально развернутых (self-managed) версий GitLab CE/EE.
Уязвимость CVE-2026-97229 затрагивает версии до 19.4.2, 19.3.4 и 19.2.8
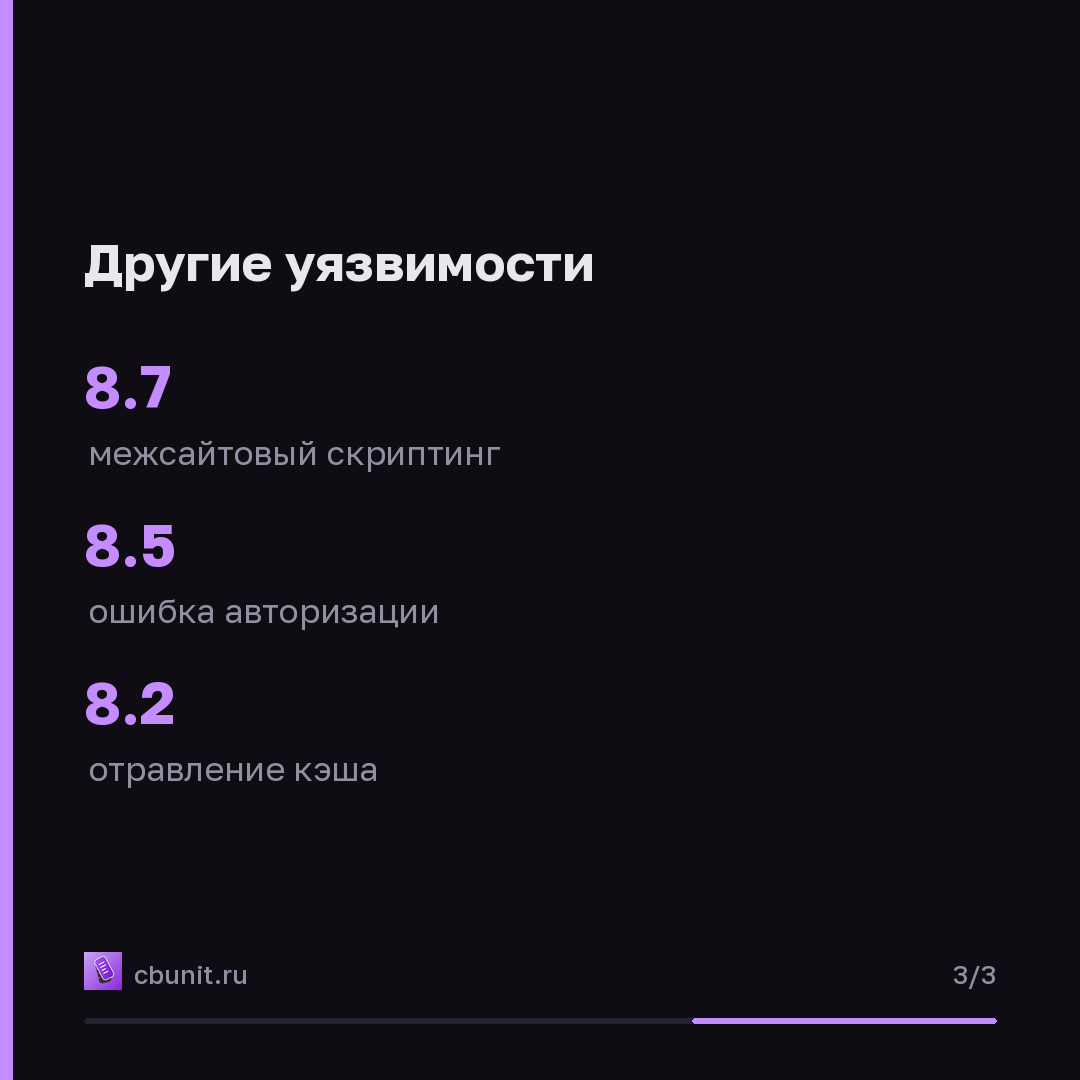
Уязвимость CVE-2026-97229 получила наивысшую оценку по шкале CVSS — 10.0. Она находится в компиляторе регулярных выражений CI/CD. Недостаточная проверка регулярных выражений приводит к целочисленному переполнению. Специально сформированное выражение в конфигурации CI/CD может вызвать выполнение кода. В том же релизе устранены другие уязвимости: CVE-2026-92883 (CVSS: 8.7) — межсайтовый скриптинг в подсветке синтаксиса; CVE-2026-16301 (CVSS: 8.5) — ошибка авторизации, позволяющая разработчику запускать пайплайны на защищенных ветках без разрешения. Также исправлены 21 дополнительная проблема, включая ошибку отравления кэша (CVSS: 8.2), которая могла раскрыть защищенные переменные CI/CD.
Обновиться до 19.4.2, 19.3.4 или 19.2.8
CERT-EU настоятельно рекомендует как можно скорее обновить локально развернутые экземпляры GitLab CE/EE до исправленных версий. Особое внимание следует уделить экземплярам, доступным из интернета.
Коротко в карточках
Опубликовано в канале 13 октября, 15:08
Каждый материал сайта выходит в канале в тот же момент.
Источники · 2