В шлюзе LiteLLM нашли уязвимости, позволяющие захватить контроль
Исследователи Check Point Research обнаружили две критические уязвимости в LiteLLM. Это open-source шлюз для моделей машинного обучения, который используют для подключения к OpenAI, Google и Anthropic. Ежемесячно LiteLLM скачивают 97 миллионов раз, на GitHub у проекта более 59 000 звёзд.
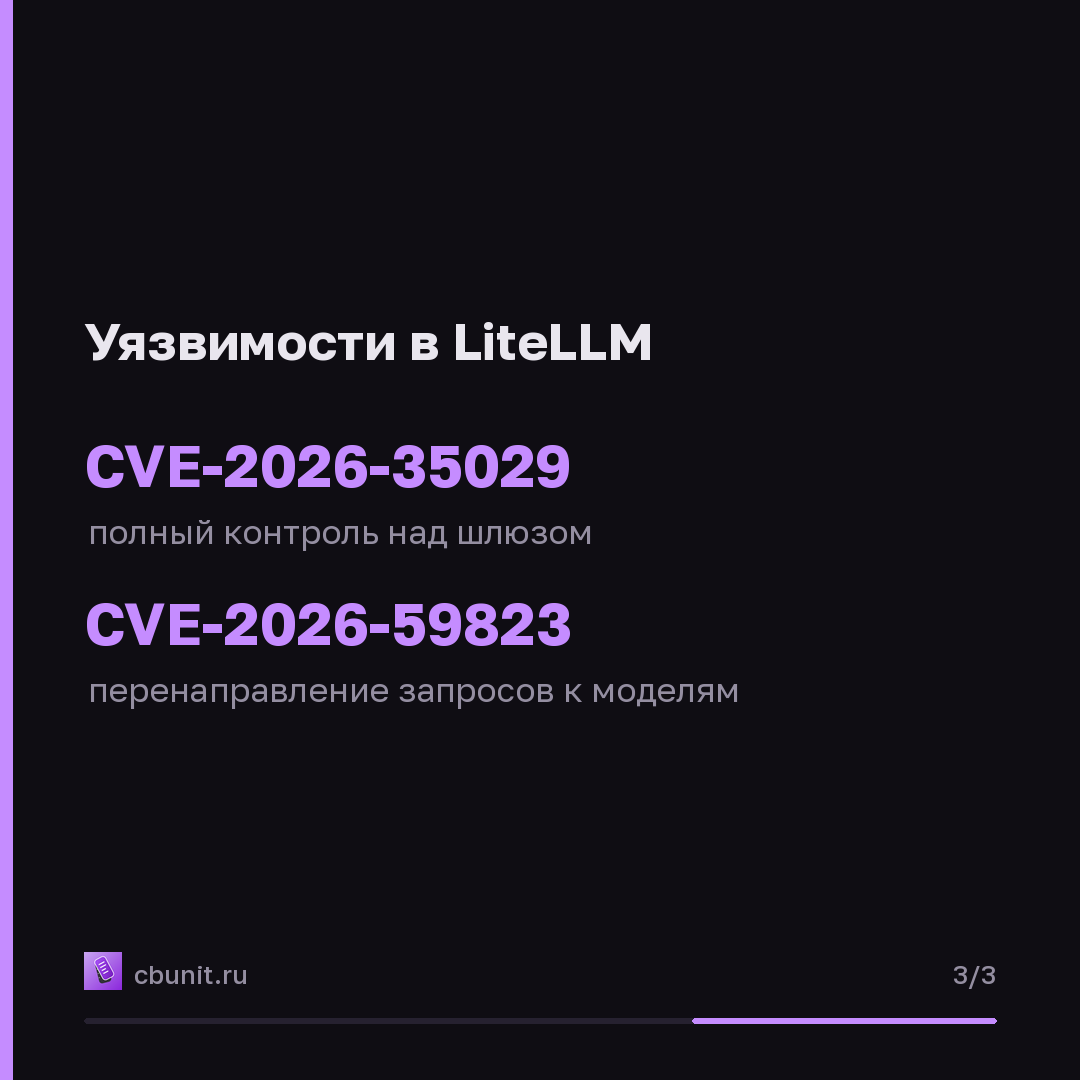
Уязвимость CVE-2026-35029 позволяет любому пользователю, даже с доступом только на чтение, получить административные функции и захватить контроль над шлюзом. Вторая уязвимость, CVE-2026-59823, даёт злоумышленникам возможность перенаправлять запросы к моделям.
Коротко в карточках
Опубликовано в канале 13 октября, 18:08
Каждый материал сайта выходит в канале в тот же момент.
Источники · 2